

Kopieren, einfügen, fragen: So nutzen die meisten Menschen KI-Tools — und genau so gelangen vertrauliche Daten nach draußen. Viele Datenpannen mit KI-Tools brauchen keinen Hacker, nur einen schnellen Klick ins falsche Tool. Die gute Nachricht: Für gute Hilfe brauchen Sie die echten Daten selten.
Dieser Artikel ist Teil 4 von Level 1 unseres Lernpfads AI Security. Teil 3 von Level 0 hat erklärt, was mit Ihren Daten in einem KI-Chat passiert: wo sie gespeichert werden, wer sie lesen darf und wie sich Kontoarten unterscheiden. Hier geht es um die Entscheidung vor dem Einfügen. Sie lernen sechs Datenklassen kennen, die Vorsicht brauchen, drei sichere Wege zur gleichen Hilfe, eine Zehn-Sekunden-Regel und was Sie tun, wenn Sie versehentlich etwas eingefügt haben.
Warum ein einziges Einfügen zum Sicherheitsproblem wird
Sobald Sie Text in ein KI-Tool einfügen, verlassen die Daten Ihre Kontrolle. Sie liegen auf den Servern des Anbieters, und je nach Konto lesen Menschen mit oder der Anbieter nutzt sie zum Training. Außerdem können sie dort auftauchen, wo Sie es nicht erwarten:
- Durch Fehler in der Software. Im März 2023 konnten einige ChatGPT-Nutzer wegen eines Fehlers in einer Open-Source-Bibliothek die Titel fremder Chats sehen (Quelle: OpenAI, „March 20 ChatGPT outage: Here’s what happened“, 2023).
- Durch gestohlene Konten. Wer in Ihr KI-Konto gelangt, kann Ihren gesamten Chatverlauf lesen.
- Durch geteilte Links und verbundene Apps. Ein geteilter Chat oder eine verbundene App trägt Ihren Text weiter, als Sie wollten.
- Durch den Assistenten selbst. Wie Teil 2 dieses Levels gezeigt hat, kann Prompt Injection einen Assistenten dazu bringen, weiterzugeben, was er gesehen hat.
OWASP setzt die Preisgabe sensibler Informationen auf Platz 2 seiner Liste der zehn größten Risiken für KI-Anwendungen (Quelle: OWASP Top 10 for LLM Applications 2026, LLM02, genai.owasp.org). Für Sie als Nutzerin oder Nutzer sind die sichersten Daten die, die Sie nie einfügen. Fragen Sie sich vor jedem Einfügen: Braucht die KI das wirklich für die Aufgabe?
Sechs Datenklassen, die Vorsicht brauchen
Eine Datenklasse ist eine Gruppe von Daten mit demselben Risiko. Viele Unternehmen teilen ihre Daten in Klassen ein, etwa öffentlich, intern, vertraulich und streng vertraulich. Für KI-Tools brauchen sechs Klassen die meiste Vorsicht:
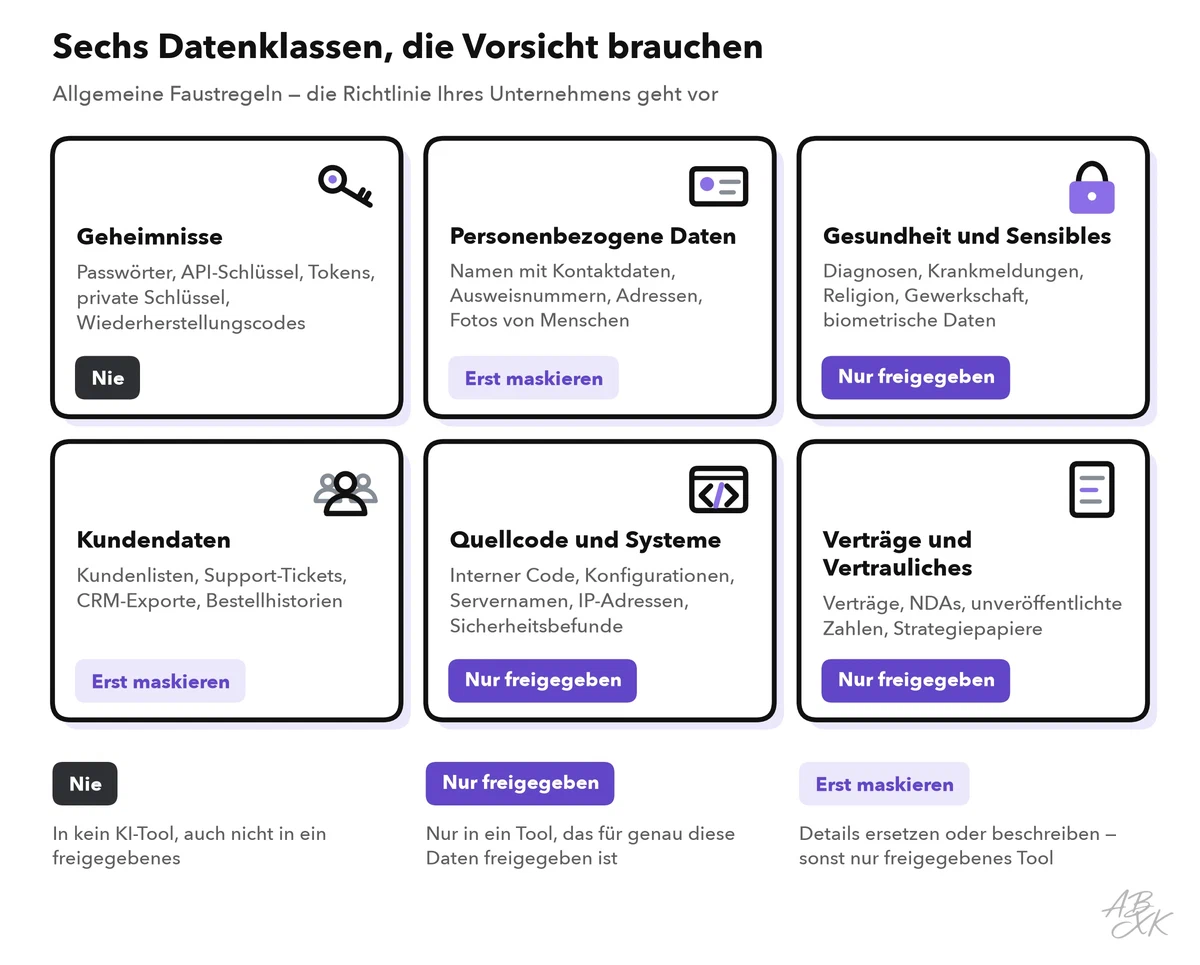
Die Tabelle zeigt typische Beispiele und warum jede Klasse riskant ist:
| Datenklasse | Beispiele | Warum sie riskant ist |
|---|---|---|
| Geheimnisse | Passwörter, API-Schlüssel, Zugangstokens, private Schlüssel, Wiederherstellungscodes | Wer sie sieht, kann sich als Sie oder Ihr Unternehmen anmelden |
| Personenbezogene Daten | Namen mit E-Mail, Telefon oder Adresse, Ausweisnummern, Fotos von Menschen | Das Datenschutzrecht gilt, und ein Leck schadet echten Menschen |
| Gesundheit und Sensibles | Diagnosen, Krankmeldungen, Religion, Gewerkschaftszugehörigkeit, biometrische Daten | Strengere Rechtsregeln gelten, und ein Leck kann dauerhaft schaden |
| Kundendaten | Kundenlisten, Support-Tickets, CRM-Exporte, Bestellhistorien | Kunden und Verträge setzen Verschwiegenheit voraus |
| Quellcode und Systeme | Interner Code, Konfigurationsdateien, Servernamen, IP-Adressen, Sicherheitsbefunde | Er zeigt Angreifern, wie Ihre Systeme funktionieren und wo sie schwach sind |
| Verträge und Vertrauliches | Verträge, NDAs, unveröffentlichte Zahlen, Strategiepapiere | Oft gelten Geheimhaltungsvereinbarungen, die ein Leck verletzen würde |
Zwei Begriffe helfen dabei. Personenbezogene Daten sind alle Informationen, die sich auf eine identifizierte oder identifizierbare Person beziehen (DSGVO, Artikel 4). Ein Name zählt dazu, ebenso eine Berufsbezeichnung zusammen mit einem kleinen Ort. Zu den besonderen Kategorien personenbezogener Daten gehören Gesundheitsdaten, religiöse Überzeugungen, Gewerkschaftszugehörigkeit und biometrische Daten, die eine Person eindeutig identifizieren. Für sie gelten in der DSGVO strengere Regeln (Artikel 9). In den USA schützt die HIPAA Privacy Rule Gesundheitsinformationen bei Krankenversicherern, vielen Gesundheitsdienstleistern und deren Auftragnehmern.
Drei sichere Wege zur gleichen Hilfe
Die echten Daten brauchen Sie selten. Die meisten Aufgaben gelingen genauso gut auf einem dieser drei Wege:
- Maskieren. Ersetzen Sie Namen, Zahlen und andere Details durch Platzhalter wie [Kunde A] oder [Betrag]. Die KI kann trotzdem den Ton einer Antwort oder den Aufbau eines Berichts verbessern.
- Beschreiben. Statt ein Dokument einzufügen, beschreiben Sie die Lage in ein paar Sätzen. Das ergibt oft sogar den besseren Prompt.
- Ein freigegebenes Tool nutzen. Braucht die Arbeit die echten Daten, nutzen Sie das Tool, das Ihr Unternehmen für genau diese Art von Daten freigegeben hat.
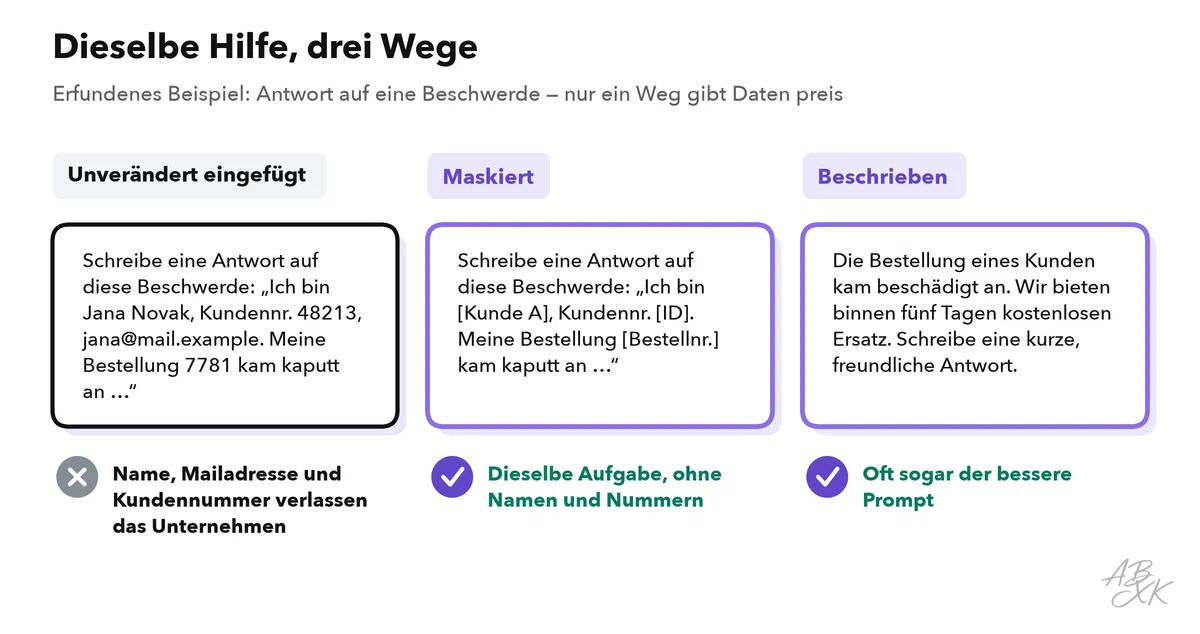
Maskieren hat Grenzen. Eine seltene Berufsbezeichnung, ein kleiner Ort oder ein einmaliges Ereignis kann eine Person auch ohne Namen erkennbar machen. Und solange Ihr Unternehmen die Platzhalter wieder der Person zuordnen kann, etwa mit einer Liste, wer wer ist, bleiben die maskierten Daten nach der DSGVO personenbezogen. Maskieren senkt das Risiko, macht aber ein nicht freigegebenes Tool nicht zulässig für Kundendaten. Level 2 erklärt Maskierung, Pseudonymisierung und automatische Prüfungen unter Kontrollen gegen Datenabfluss bei KI-Tools, und unser Leitfaden zum Schutz persönlicher Daten beim Einsatz von KI-Tools vertieft die Techniken.
Welche Tools sind freigegeben? Fragen Sie vorher, nicht hinterher. Allein unser Tool-Vergleich führt 131 KI-Tools, und jedes geht auf seine Weise mit Daten um. Kein Unternehmen kann sie alle prüfen, daher ist eine kurze Liste freigegebener Tools normal. Unternehmen, die feste Regeln wollen, nutzen Kontrollschichten, die festlegen, welche KI-Agenten und Modelle auf welche Daten zugreifen dürfen. Nach Angaben des Anbieters ist Airia eine solche Plattform. Manche Tools umgehen die Frage ganz: Unser eigener KI-Text-Detektor analysiert Text direkt in Ihrem Browser, es wird nichts hochgeladen.

Kurzbeschreibungen aus unserem Tool-Vergleich, nach Angaben der Anbieter — nicht von ABXK getestet.
Die Zehn-Sekunden-Regel
Stellen Sie vor dem Einfügen zwei Fragen: Wie sensibel sind diese Daten? Und ist dieses Tool für genau diese Art von Daten freigegeben? Die Antworten führen Sie in eines von vier Feldern:
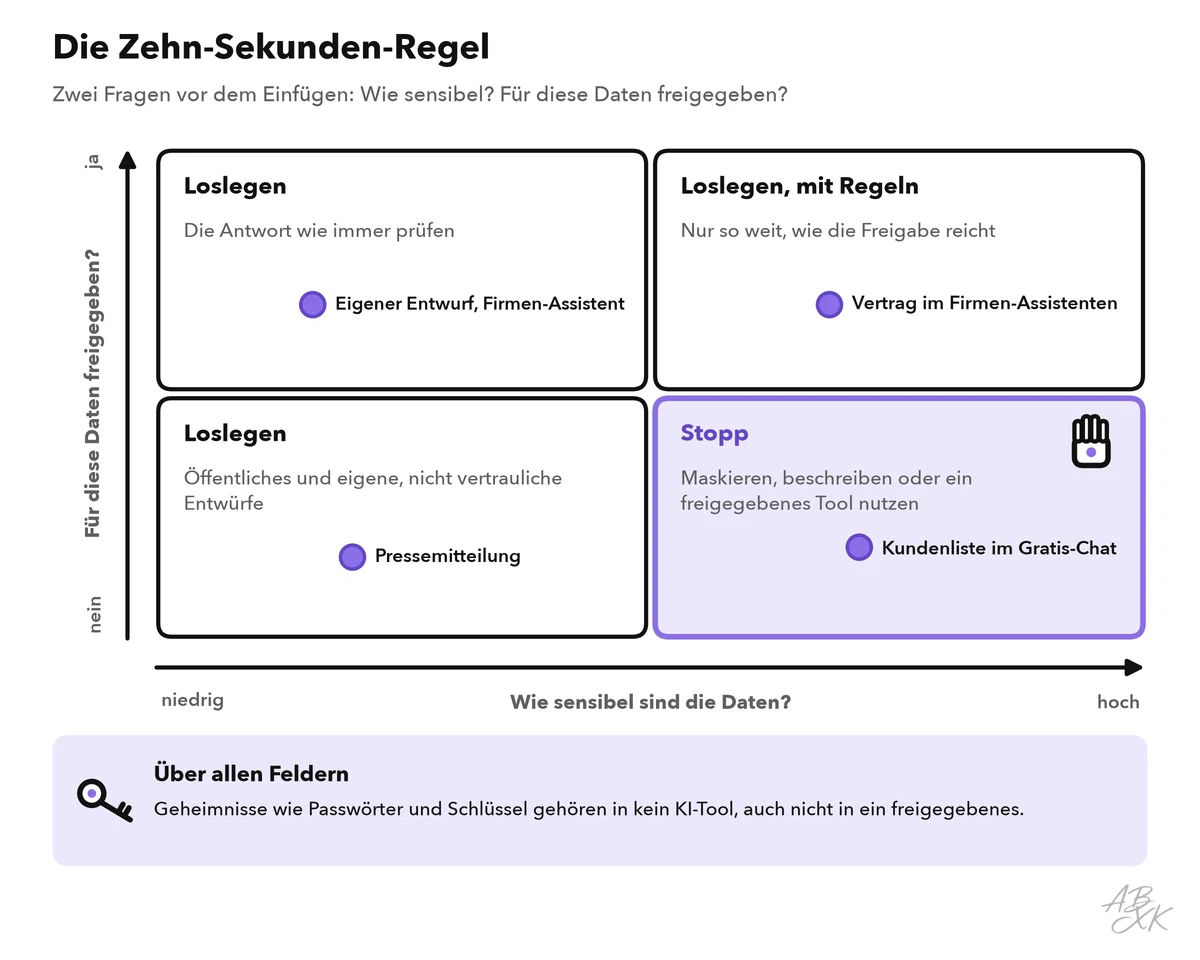
Drei Felder sagen: loslegen. Nur eines sagt Stopp: sensible Daten in einem Tool, das dafür nicht freigegeben ist. In diesem Feld haben Sie drei Auswege, dieselben wie oben: maskieren, beschreiben oder zu einem freigegebenen Tool wechseln.
Wenn Sie versehentlich etwas eingefügt haben
Fehler passieren. Entscheidend ist eine schnelle, ruhige Reaktion ohne Schuldzuweisung:
| Was Sie eingefügt haben | Was Sie jetzt tun |
|---|---|
| Ein Passwort, einen Schlüssel oder ein Token | Sofort ändern oder sperren. Den Chat zu löschen reicht nicht. |
| Personen- oder Kundendaten | Den Chat löschen und Ihre Datenschutzbeauftragte oder die IT informieren. Sie entscheiden, ob gemeldet werden muss. |
| Quellcode oder Systemdetails | Ihr Sicherheitsteam informieren und alle Geheimnisse ersetzen, die im Code standen. |
| Ein vertrauliches Dokument | Den Chat löschen und die verantwortliche Person für das Dokument informieren. |
| Etwas in einem geteilten Chat | Zuerst den geteilten Link löschen, dann den Chat. |
Tempo zählt aus zwei Gründen. Anbieter bewahren gelöschte Chats unter Umständen noch eine Weile auf, etwa für Missbrauchsprüfungen. Ein geändertes Geheimnis schützt Sie deshalb mehr als ein gelöschter Chat. Und in der EU muss ein Unternehmen eine Verletzung des Schutzes personenbezogener Daten möglichst binnen 72 Stunden der Aufsichtsbehörde melden, es sei denn, sie führt voraussichtlich zu keinem Risiko für die Betroffenen (DSGVO, Artikel 33). Diese Frist kann Ihr Unternehmen nur einhalten, wenn Sie sich früh melden.