

Ein Vertriebsleiter kopiert eine Kundenliste in einen kostenlosen Chatbot, um Folge-E-Mails zu entwerfen. Eine Entwicklerin nutzt einen KI-Programmierassistenten mit einem privaten Konto. Ein Teamleiter verbindet einen KI-Notizdienst, der jedem Termin beitritt und den ganzen Kalender lesen kann. Niemand hat die IT gefragt, und niemand hält das für ein Sicherheitsthema. Genau das ist Schatten-KI (Shadow AI): KI-Tools und KI-Funktionen, die Menschen für ihre Arbeit nutzen, ohne dass ihr Unternehmen davon weiß oder sie freigegeben hat.
Dieser Artikel ist Teil 5 von Level 2 unseres Lernpfads AI Security. Teil 2 hat die Kontrollen gezeigt, die Daten in freigegebenen Tools halten. In diesem Teil geht es um die Tools, die schon ohne Freigabe im Einsatz sind: warum Menschen sie nutzen, was schiefgehen kann, wie Sie sie finden und wie Sie so reagieren, dass Menschen auf sichere Tools umsteigen, statt ihre Nutzung besser zu verstecken.
Warum Menschen KI ohne Freigabe nutzen
Der Begriff stammt von der Schatten-IT: Software und Cloud-Dienste, die Teams ohne Freigabe der IT-Abteilung nutzen. Schatten-KI folgt demselben Muster, verbreitet sich aber schneller: Viele KI-Tools haben kostenlose Tarife, laufen in jedem Browser und liefern in Sekunden brauchbare Ergebnisse. In einer Umfrage unter 31.000 Menschen in 31 Ländern gaben 75 Prozent der Wissensarbeiterinnen und Wissensarbeiter an, KI bei der Arbeit zu nutzen. Von diesen KI-Nutzern bringen 78 Prozent ihre eigenen KI-Tools mit. Microsoft nennt das „Bring Your Own AI“ (Quelle: Microsoft und LinkedIn, 2024 Work Trend Index).
Die Gründe sind selten böse Absichten:
- Es gibt kein freigegebenes Tool, oder das freigegebene kann nicht, was die Menschen brauchen.
- Die Freigabe ist langsam oder unklar. Niemand weiß, wen er fragen soll, oder die Antwort dauert Monate.
- Die Regeln sind unklar. Niemand weiß genau, welche Daten in welches Tool dürfen.
- Das Risiko ist unsichtbar. Einen Text in einen Chat zu kopieren, fühlt sich an wie eine Websuche – nicht wie die Weitergabe von Daten an einen Anbieter.
- Die KI ist schon da. Ein Anbieter schaltet in einer Software, die das Unternehmen längst nutzt, eine neue KI-Funktion ein.
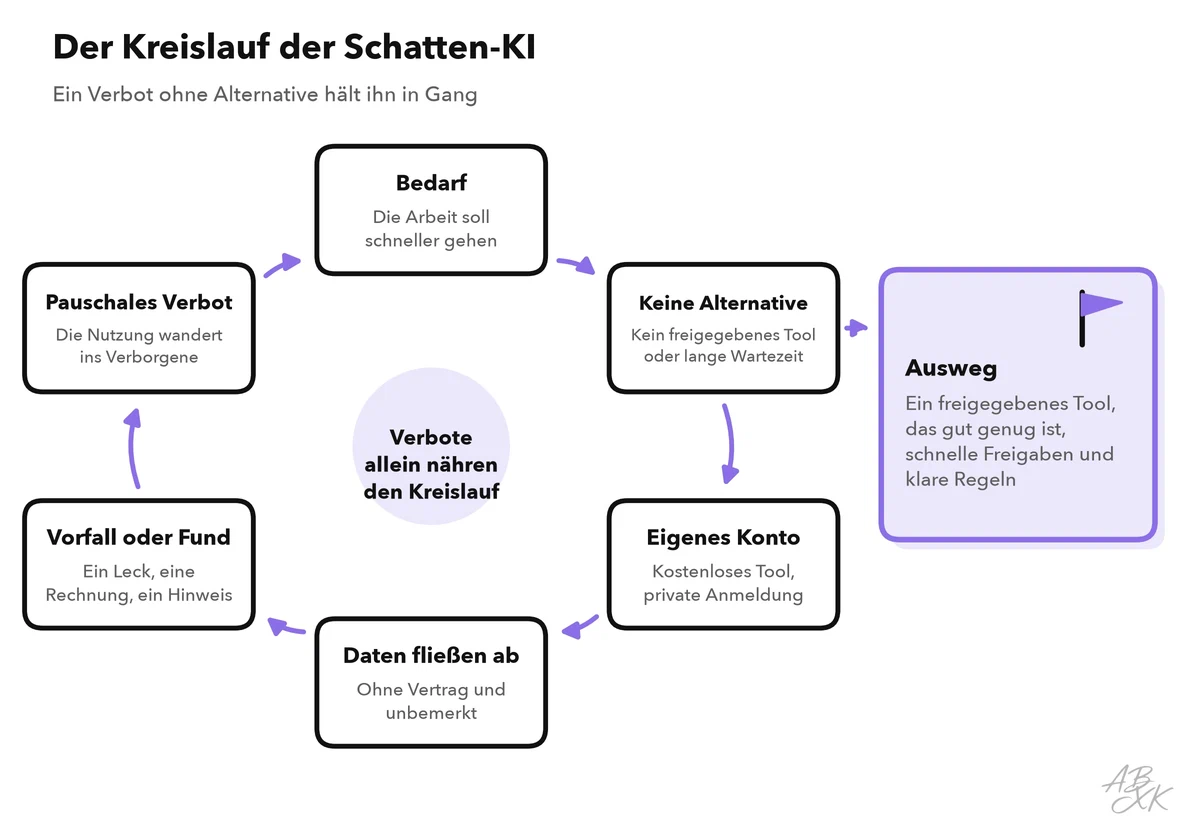
Schatten-KI ist deshalb auch ein Signal: Sie zeigt, wo Menschen bessere Werkzeuge für ihre Arbeit brauchen. Unternehmen, die nur mit Verboten reagieren, riskieren einen Kreislauf, der das Problem schwerer sichtbar macht.
Was schiefgehen kann
Die meisten Risiken der Schatten-KI folgen aus einer Tatsache: Niemand, der Verantwortung trägt, weiß, dass das Tool im Einsatz ist. Also hat auch niemand den Vertrag, die Einstellungen oder die Daten geprüft, die hineinfließen.
| Risiko | Beispiel | Warum es zählt |
|---|---|---|
| Daten fließen ohne Vertrag ab | Eine Kundenliste landet in einem kostenlosen Chatbot | Kein Auftragsverarbeitungsvertrag, womöglich Training mit den Daten, keine Möglichkeit, sie löschen zu lassen |
| Zugriff auf Firmenkonten | Ein KI-Notizdienst kann Kalender und Postfach lesen | Der Zugriff bleibt oft bestehen, wenn das Projekt endet oder die Person das Unternehmen verlässt |
| Ungeprüfte Ergebnisse | Eine KI-Zusammenfassung eines Vertrags übersieht eine Klausel | Niemand prüft nach, weil niemand weiß, dass KI im Spiel war |
| Rechtliche Pflichten | Ein nicht freigegebenes KI-Tool sortiert Bewerbungen | Die KI-Verordnung der EU stuft KI für die Personalauswahl als hochriskant ein; dazu kommen die DSGVO und in Deutschland der Betriebsrat |
| Keine Reaktion auf Vorfälle | Der Anbieter eines kleinen Tools hat ein Datenleck | Sie können den Schaden nicht einschätzen und niemanden informieren, wenn Sie nicht wissen, dass das Tool genutzt wurde |
Diese Risiken sind real. In der Studie von IBM zu Datenpannen bei 600 Organisationen aus dem Jahr 2025 meldete jede fünfte Organisation eine Datenpanne durch Schatten-KI (Quelle: IBM, Cost of a Data Breach Report 2025, durchgeführt vom Ponemon Institute). Für jede einzelne Person ist der direkteste Schutz zu wissen, was nicht in ein KI-Tool gehört – das erklärt Level 1.
Wie Sie Schatten-KI finden
Keine einzelne Quelle zeigt die ganze Schatten-KI. Jede sieht einen Ausschnitt, deshalb kombinieren Sie mehrere:
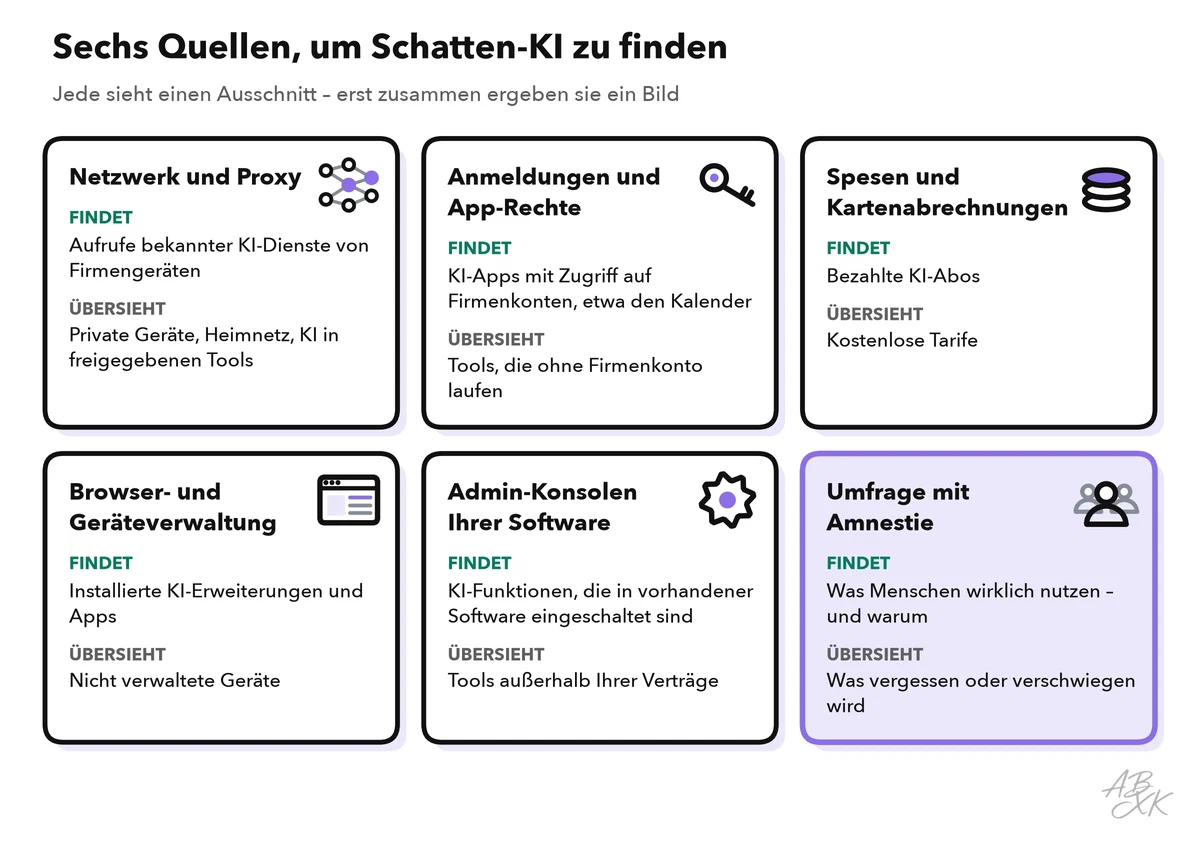
- Netzwerk- und Proxy-Protokolle. Ein Secure Web Gateway filtert und protokolliert den Webverkehr von Firmengeräten. Ein Cloud Access Security Broker (CASB) zeigt, welche Cloud-Dienste genutzt werden und wie riskant sie sind. Viele dieser Produkte ordnen Dienste in Kategorien ein, oft auch in eine für KI-Tools.
- Anmeldungen und App-Berechtigungen. Viele KI-Tools verlangen Zugriff auf Firmenkonten, etwa um einen Kalender oder ein Postfach zu lesen. Die Admin-Konsolen von Microsoft Entra ID und Google Workspace zeigen, welchen Apps von Drittanbietern Nutzer Zugriff gegeben haben, und sie lassen Sie festlegen, wer solchen Zugriff geben darf.
- Spesen und Kartenabrechnungen. Bezahlte KI-Abos tauchen in Spesenabrechnungen auf. Kostenlose Tarife nicht.
- Browser- und Geräteverwaltung. Auf verwalteten Geräten sehen Sie installierte Browser-Erweiterungen und Apps. Viele KI-Erweiterungen verlangen das Recht, jede Seite zu lesen, die eine Person öffnet.
- Admin-Konsolen Ihrer Software. Anbieter bauen KI-Funktionen in Produkte ein, die Sie schon nutzen. Prüfen Sie die KI-Einstellungen und die Versionshinweise Ihrer wichtigsten Anwendungen.
- Eine Umfrage mit Amnestie. Fragen Sie, welche KI-Tools die Menschen wofür nutzen, und sichern Sie zu, dass ehrliche Antworten keine Folgen haben. Nur eine Umfrage verrät Ihnen, warum jemand ein Tool nutzt.
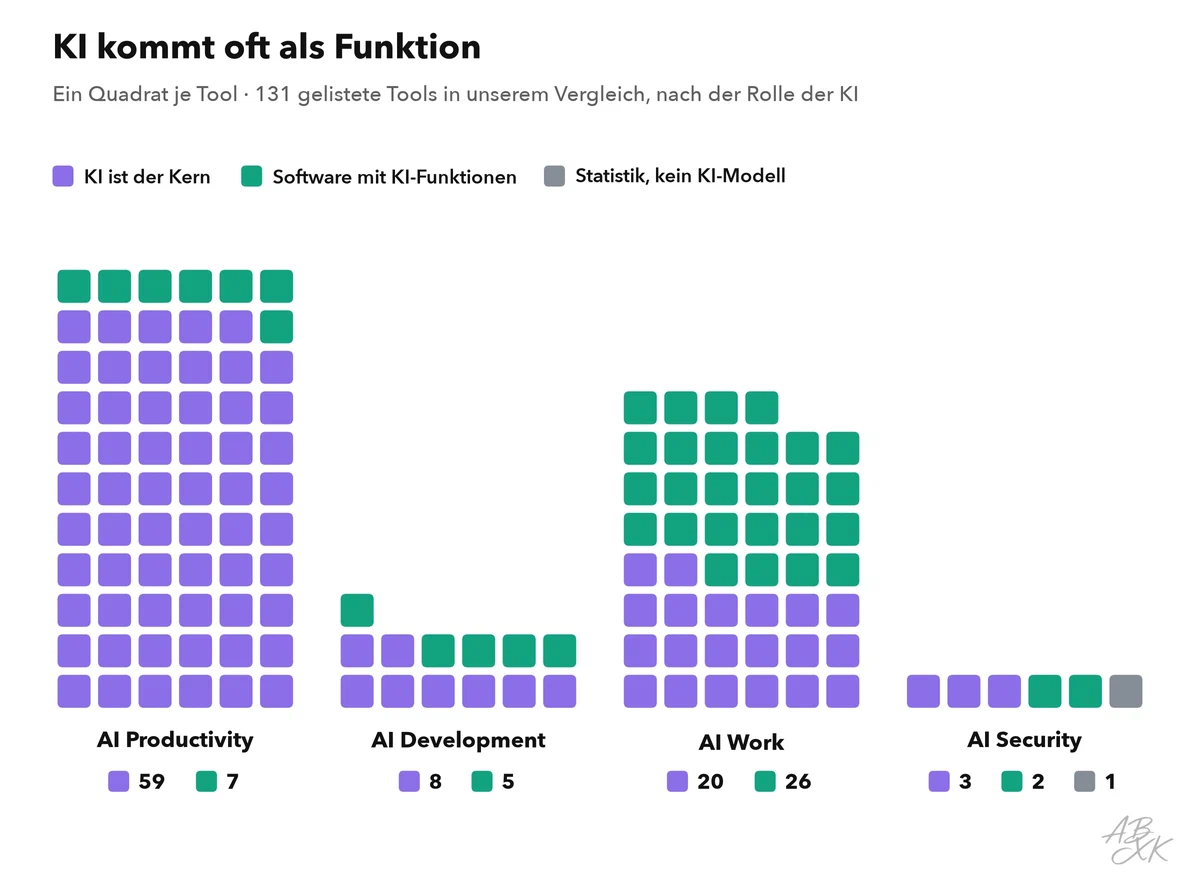
Nicht jeder Fall von Schatten-KI ist eine neue Website. Viel KI kommt als Funktion in Software ins Unternehmen, für die es längst bezahlt. Unser Tool-Vergleich führt 131 Tools, und das Diagramm zeigt, wie viele davon etablierte Software mit KI-Funktionen sind statt reiner KI-Produkte:
Manche Schatten-KI bleibt für alle diese Quellen unsichtbar: KI auf privaten Handys und Modelle, die lokal laufen. Unsere LLM-Datenbank führt 172 Modelle mit offenen Gewichten. Ihre Modelldateien sind zum Download veröffentlicht, und kleinere Modelle laufen auf einem gewöhnlichen Laptop, ohne jeden Datenverkehr zu einem KI-Dienst. Hier helfen klare Regeln und ein gutes freigegebenes Tool mehr als jeder Scanner.
Mit Alternativen reagieren, nicht mit Strafen
Wenn Sie wissen, welche Tools im Einsatz sind, geht es nicht darum, Schuldige zu finden. Es geht darum, die Arbeit in sichere Tools zu holen. Werden Menschen bestraft, die ehrlich antworten, endet die Ehrlichkeit – und die Nutzung wandert dorthin, wo Sie sie nicht sehen.
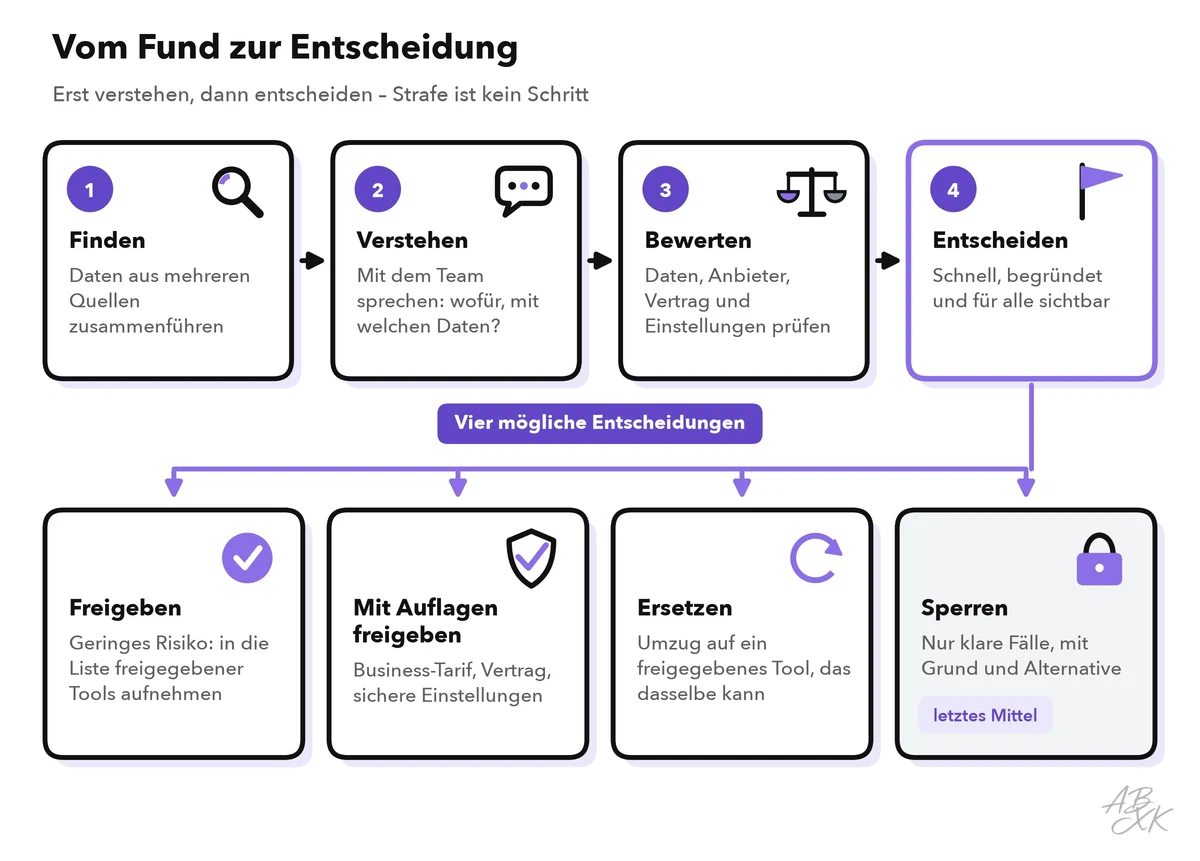
Sprechen Sie zu jedem gefundenen Tool mit den Menschen, die es nutzen. Welche Aufgabe löst es? Welche Daten gehen hinein? Dann entscheiden Sie nach einer einfachen Regel:
| Lage | Reaktion |
|---|---|
| Geringes Risiko: keine personenbezogenen oder vertraulichen Daten, ein seriöser Anbieter | Freigeben und in die Liste freigegebener Tools aufnehmen |
| Nützlich, braucht aber einen Business-Tarif mit Vertrag | Mit Auflagen freigeben: Business-Konto, sichere Einstellungen, Vertragsprüfung |
| Ein freigegebenes Tool erledigt dieselbe Aufgabe | Ersetzen: das freigegebene Tool zeigen und beim Umstieg helfen |
| Vertrauliche Daten und keine akzeptablen Bedingungen | Den klaren Fall sperren, den Grund erklären und eine Alternative anbieten |
Fünf Dinge lassen die Reaktion gelingen:
- Ein gutes freigegebenes Tool. Es muss für die Aufgabe gut genug sein, sonst kehren die Menschen zu ihren eigenen zurück. 2023 schränkte Samsung generative KI-Tools auf Firmengeräten ein, nachdem Beschäftigte vertraulichen Quellcode bei ChatGPT hochgeladen hatten. Laut Bloomberg nannte die interne Mitteilung die Einschränkung vorübergehend, und das Unternehmen kündigte eigene interne KI-Tools an. Verbot und Alternative gehören zusammen.
- Eine schnelle Spur. Anfragen für Tools mit geringem Risiko sollten in Tagen beantwortet werden, nicht in Monaten. Machen Sie bekannt, wer entscheidet und wie.
- Kurze, konkrete Regeln. Eine Seite, die sagt, welche Daten in welches Tool dürfen, mit Beispielen aus der eigenen Arbeit. Unser Bereich AI Work behandelt Grundregeln und Governance für Fachabteilungen.
- Schulung mit echten Fällen. Zeigen Sie, was mit Daten in einem kostenlosen Tool geschieht und wie dieselbe Aufgabe im freigegebenen Tool gelingt.
- Technische Kontrollen für die klaren Fälle. Ein verwalteter Browser kann von nicht freigegebenen KI-Seiten zum freigegebenen Tool umleiten, wie Teil 2 zeigt.
Unternehmen mit vielen KI-Tools und Agenten verwalten sie manchmal auf einer zentralen Plattform. Nach Angaben des Anbieters ist Airia eine Kontrollschicht, die Agenten, Modelle, Werkzeuge und Datenzugriffe absichert und steuert. Die Tools, die Menschen selbst mitbringen, sind oft Helfer für den Arbeitsalltag: Meeting-Assistenten, Schreibhilfen und Recherche-Assistenten. Statt eine ganze Kategorie zu verbieten, prüfen Sie ein Tool dieser Art und geben es frei. Unser Vergleich enthält Beispiele für jede Art:

Kurzbeschreibungen aus unserem Tool-Vergleich, nach Angaben der Anbieter — nicht von ABXK getestet.
Ein 30-Tage-Plan gegen Schatten-KI
Der erste Monat braucht kein großes Projekt. Er nutzt Daten, die Sie schon haben, und Gespräche mit den Teams:
| Woche | Was Sie tun | Ergebnis |
|---|---|---|
| 1 | Die Amnestie ankündigen und eine kurze Umfrage machen; Spesendaten und App-Berechtigungen auswerten | Eine erste Liste der KI-Tools und der Gründe dahinter |
| 2 | Netzwerkdaten ergänzen; die Tools nach den Daten, die sie sehen, und der Zahl der Nutzer ordnen | Die zehn Tools, auf die es ankommt |
| 3 | Für jedes der zehn entscheiden: freigeben, mit Auflagen freigeben, ersetzen oder sperren | Klare Antworten, für alle veröffentlicht |
| 4 | Die einseitigen Regeln und die schnelle Spur veröffentlichen; die Teams mit der meisten Nutzung schulen | Die Menschen wissen, wohin sie sich beim nächsten Mal wenden |
Danach messen Sie jedes Quartal: wie viele KI-Tools im Einsatz sind, wie viele davon freigegeben sind, wie viele Apps Zugriff auf Firmenkonten haben und wie lange eine Anfrage bis zur Antwort braucht. Der Verlauf sagt mehr als jede einzelne Zahl. Level 4 zeigt, wie daraus ein sicheres KI-Programm wird.