

Jahrelang war der Rat gegen Phishing einfach: auf Rechtschreibfehler, seltsame Anreden und holpriges Design achten. KI hat die meisten dieser Hinweise beseitigt. Betrüger schreiben heute in Sekunden eine fehlerfreie, persönliche Nachricht in jeder Sprache — und rufen Sie sogar mit einer Stimme an, die wie die Ihrer Chefin klingt.
Dieser Artikel ist Teil 1 von Level 1 unseres Lernpfads AI Security, dem Level über die erste Abwehr. Er baut auf dem KI-Betrug aus Teil 2 von Level 0 auf und nimmt Phishing genauer unter die Lupe. Sie lernen, was KI am Phishing ändert, welche Warnzeichen weiter gelten, wie die Rückrufregel Sie schützt und welche einfachen Abläufe gefälschte Zahlungsanweisungen im Unternehmen stoppen.
Was KI am Phishing ändert
Phishing ist eine Nachricht, die vorgibt, von jemandem zu stammen, dem Sie vertrauen. Sie soll Sie dazu bringen, einen Link anzuklicken, ein Passwort einzugeben, eine Datei zu öffnen oder Geld zu überweisen. Ist die Nachricht auf eine bestimmte Person oder Firma zugeschnitten, spricht man von Spear-Phishing.
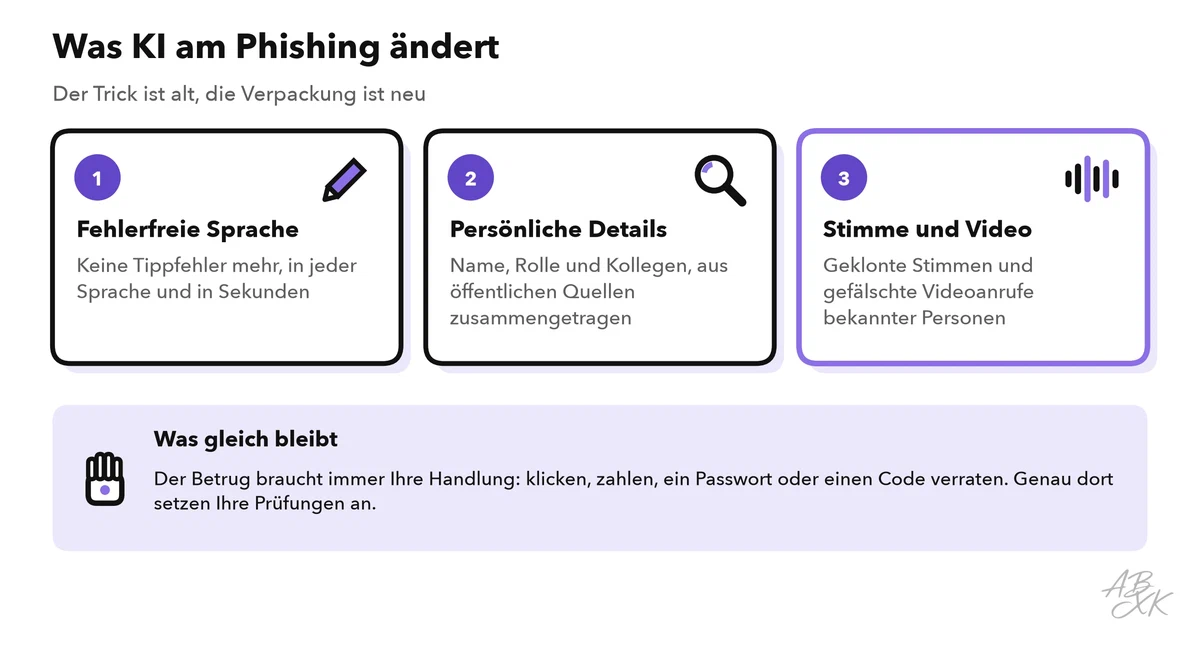
Der Trick ist alt. KI ändert drei Dinge daran:
- Fehlerfreie Sprache. Das FBI warnt, dass Kriminelle mit KI glaubwürdige Nachrichten schreiben und übersetzen. Damit verschwinden die Grammatikfehler, die sie früher verraten haben.
- Persönliche Details. Ihr Name, Ihre Rolle, Ihre Kollegen und Ihr letzter Beitrag sind oft öffentlich. KI kann sie sammeln und in Sekunden eine persönliche Nachricht daraus machen. Früher kostete das Kriminelle Stunden.
- Stimme und Video. Wie Teil 2 von Level 0 gezeigt hat, genügt eine kurze Aufnahme, um eine Stimme zu klonen. Laut FBI nutzen Kriminelle geklonte Stimmen von Angehörigen und gefälschte Videoanrufe mit angeblichen Führungskräften (Quelle: FBI Internet Crime Complaint Center, Warnung I-120324-PSA, Dezember 2024, ic3.gov).
Persönliche Nachrichten wirken. In einer Studie von 2024 mit 101 Teilnehmenden klickten 54 Prozent der Empfänger auf Phishing-Mails, die eine KI vollautomatisch geschrieben hatte. Das ist genauso oft wie bei Mails von menschlichen Fachleuten. Bei allgemein gehaltenen Phishing-Mails waren es 12 Prozent (Quelle: Heiding et al., 2024, arxiv.org). Die Studie war klein, zeigt aber: Überzeugendes Phishing ist billig geworden.
Warnzeichen, die weiter gelten
Viele klassische Tipps helfen nicht mehr. Ein perfekter Text kann gefälscht sein, und ein persönliches Detail beweist nichts. Die Tabelle zeigt, welche alten Zeichen ihren Wert verloren haben und was Sie stattdessen prüfen:
| Altes Warnzeichen | Warum es heute versagt | Prüfen Sie stattdessen |
|---|---|---|
| Rechtschreib- und Grammatikfehler | KI schreibt fehlerfrei, in jeder Sprache | Was die Nachricht will: Geld, Passwörter, Codes oder Daten |
| Allgemeine Anrede wie „Sehr geehrter Kunde“ | KI ergänzt Ihren Namen, Ihre Rolle und aktuelle Ereignisse | Ob die Details aus öffentlichen Quellen stammen könnten |
| Holpriges Design oder seltsames Logo | Das Aussehen einer Marke ist leicht zu kopieren | Die echte Absenderadresse und das Ziel des Links |
| Eine Stimme, die Sie nicht kennen | Ein Stimmklon klingt wie jemand, den Sie kennen | Auflegen und unter einer Nummer zurückrufen, die Sie schon haben |
| „Ich habe sie im Video gesehen, also war sie es“ | Deepfake-Videos können Gesichter im Live-Anruf nachahmen | Die Bitte über einen zweiten Kanal bestätigen lassen |
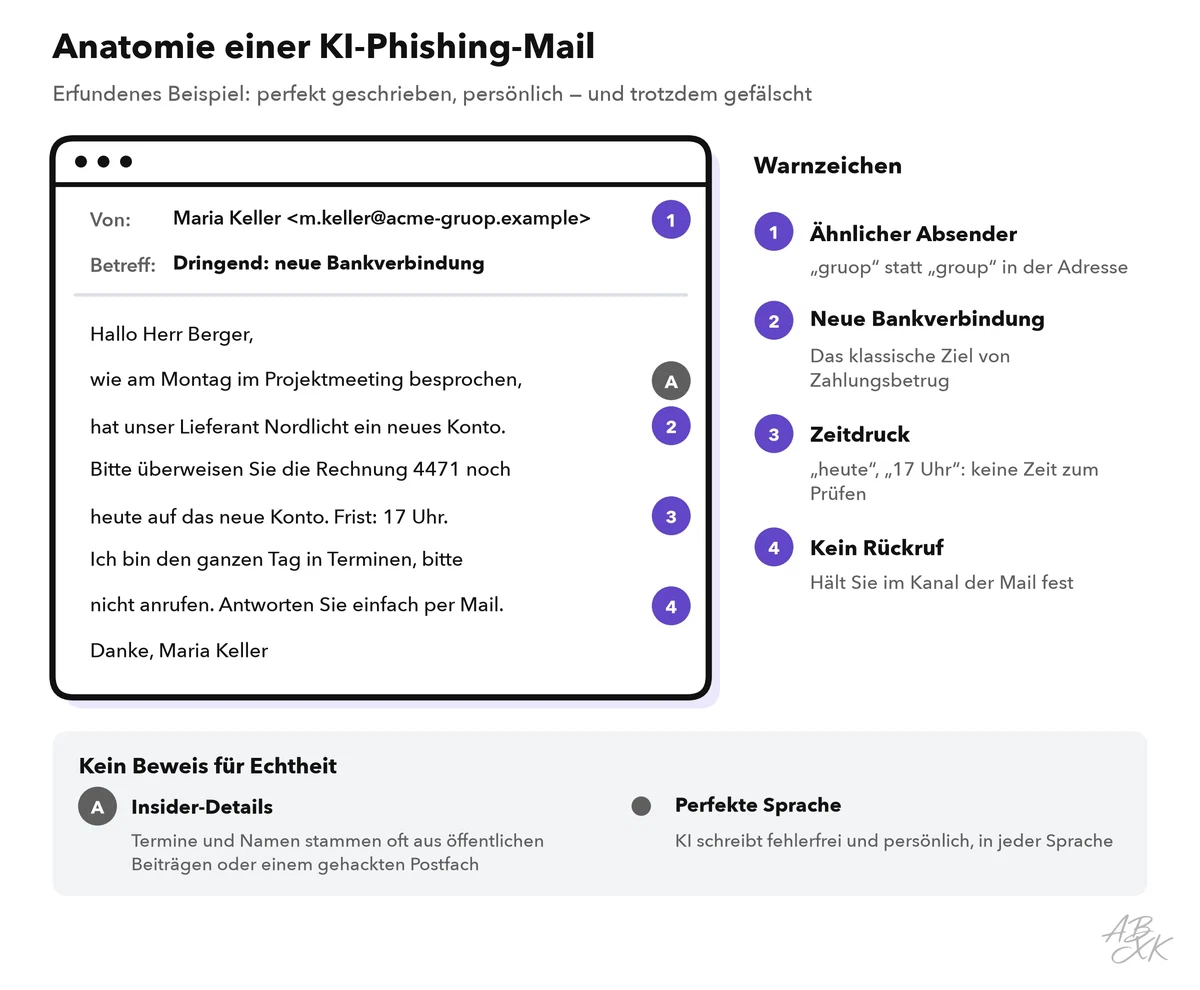
Was Phishing weiterhin verrät, ist das, was jeder Betrug braucht: eine Bitte, die sich für die Täter lohnt, und Druck, der Sie vom Prüfen abhält. Die ersten vier Zeichen unten gehören zu den sechs Warnzeichen aus Teil 2 von Level 0. Das fünfte ist typisch für E-Mails und Nachrichten:
- Eine ungewöhnliche Bitte: eine neue Bankverbindung, Gutscheinkarten, ein Passwort, ein Einmalcode oder Fernzugriff auf Ihren Computer.
- Zeitdruck: „heute noch“, „innerhalb einer Stunde“, „sonst wird Ihr Konto gesperrt“.
- Geheimhaltung: „das bleibt unter uns“, „ich bin im Meeting, bitte nicht anrufen“.
- Ein Wechsel des Kanals: von der E-Mail in einen Messenger oder von einer bekannten zu einer neuen Nummer.
- Absender oder Link passen nicht: eine ähnlich aussehende Domain, eine Antwortadresse, die vom Absender abweicht, oder ein Link, dessen echtes Ziel nicht zum angezeigten Text passt.
Hilft ein KI-Detektor? Ein Tool wie unser eigener KI-Text-Detektor schätzt, ob ein Text von einer KI stammt. Für Phishing ist das die falsche Frage. Auch seriöse Firmen schreiben E-Mails mit KI, und ein Betrug kann von Hand geschrieben sein. Entscheidend ist, ob die Bitte echt ist.
Die Rückrufregel: über einen zweiten Kanal prüfen
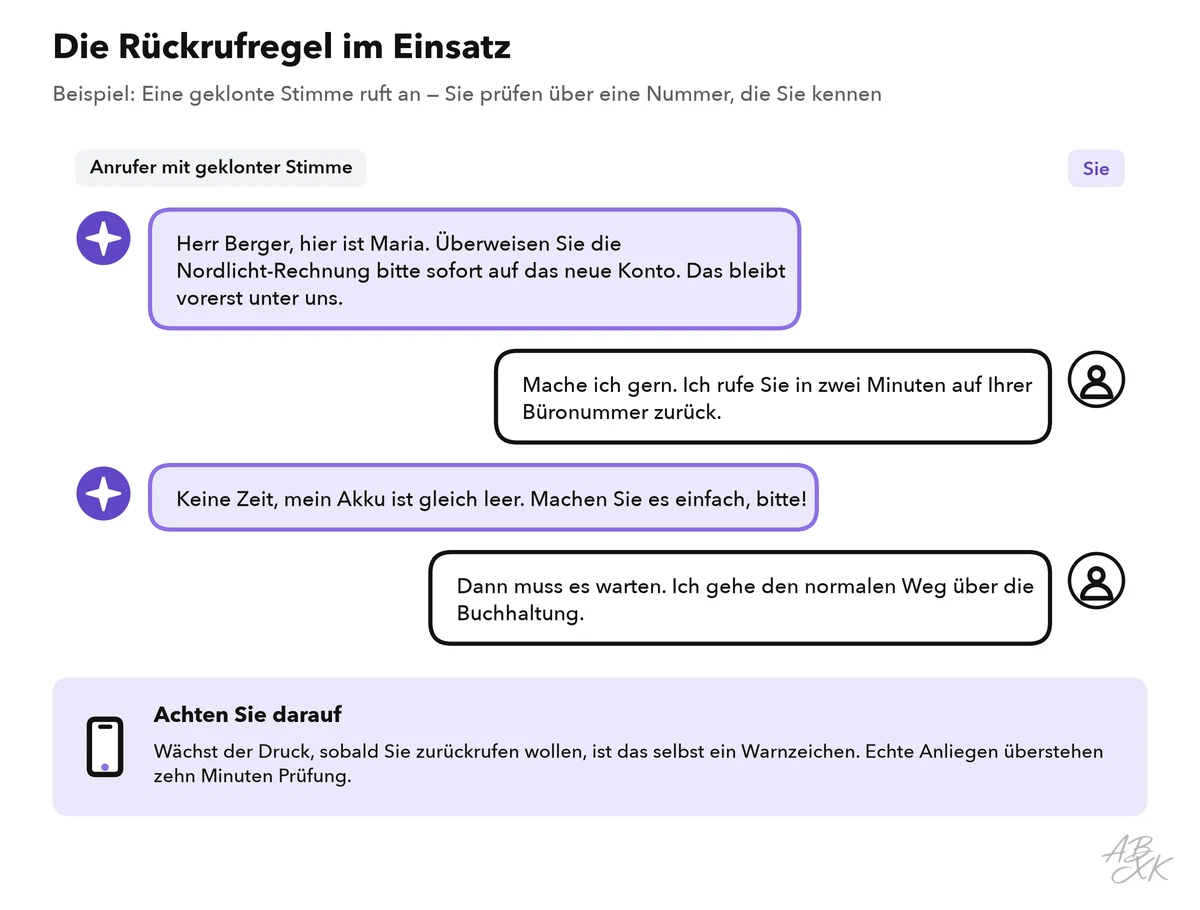
Teil 2 von Level 0 hat die wichtigste Gewohnheit gegen KI-Betrug vorgestellt. Sie passt in einen Satz: Verlangt eine Nachricht Geld, Daten oder Zugang, bestätigen Sie sie über einen Kanal, den Sie selbst wählen — nicht über einen, den die Nachricht vorgibt. Gegen Phishing heißt das:
- Innehalten. Echte Anliegen überstehen zehn Minuten Prüfung. Druck gehört zum Angriff.
- Den Kontakt selbst suchen. Nutzen Sie die in Ihrem Telefon gespeicherte Nummer, das Firmenverzeichnis oder die Rückseite Ihrer Bankkarte. Nutzen Sie nie die Nummer oder den Link aus der Nachricht.
- Zurückrufen oder persönlich fragen. Erreichen Sie die Person nicht, wartet die Bitte.
- Einmalcodes nie an jemanden weitergeben, der Sie kontaktiert. Der Code beweist, dass Sie Sie sind. Wer ihn hat, kann in Ihrem Namen handeln.
- Passkeys bevorzugen. Ein Passkey ersetzt das Passwort. Wie Teil 4 von Level 0 erklärt hat, funktioniert er nur auf der echten Website, für die er erstellt wurde. Eine gefälschte Anmeldeseite kann ihn deshalb nicht abgreifen.
Teil 4 von Level 0 ergänzt eine Sicherheits-Checkliste für den KI-Alltag mit Konten, Zwei-Faktor-Authentifizierung und Datenschutzeinstellungen. Kommt eine verdächtige Nachricht mit Foto, Sprachnachricht oder Video, erklärt Teil 5 dieses Levels Schritt für Schritt, wie Sie Bilder, Audio und Video prüfen.
Zahlungen mit einem festen Ablauf schützen
Im Unternehmen ist die teuerste Form von Phishing der Business E-Mail Compromise (BEC). Kriminelle geben sich als Führungskraft, Kollegin oder Lieferant aus und leiten eine Zahlung um; eine bekannte Variante ist der „Chefbetrug“. Das FBI beziffert die gemeldeten Schäden durch solche Betrügereien weltweit auf mehr als 55 Milliarden US-Dollar zwischen Oktober 2013 und Dezember 2023 (Quelle: FBI Internet Crime Complaint Center, „Business Email Compromise: The $55 Billion Scam“, September 2024, ic3.gov).
KI macht diese Angriffe überzeugender. Der Fall Arup aus Teil 1 von Level 0 zeigt die neue Art von Angriff: Nach einer Videokonferenz mit einem gefälschten Finanzchef und gefälschten Kollegen veranlasste ein Mitarbeiter in Hongkong 15 Überweisungen über zusammen rund 25 Millionen US-Dollar (Quelle: CNN, Mai 2024).
Ein guter Ablauf nimmt der Person, die die Anfrage erhält, den Druck. Er braucht vier Prüfungen, und sie gelten für jeden Kanal: E-Mail, Telefon, Chat und Video.
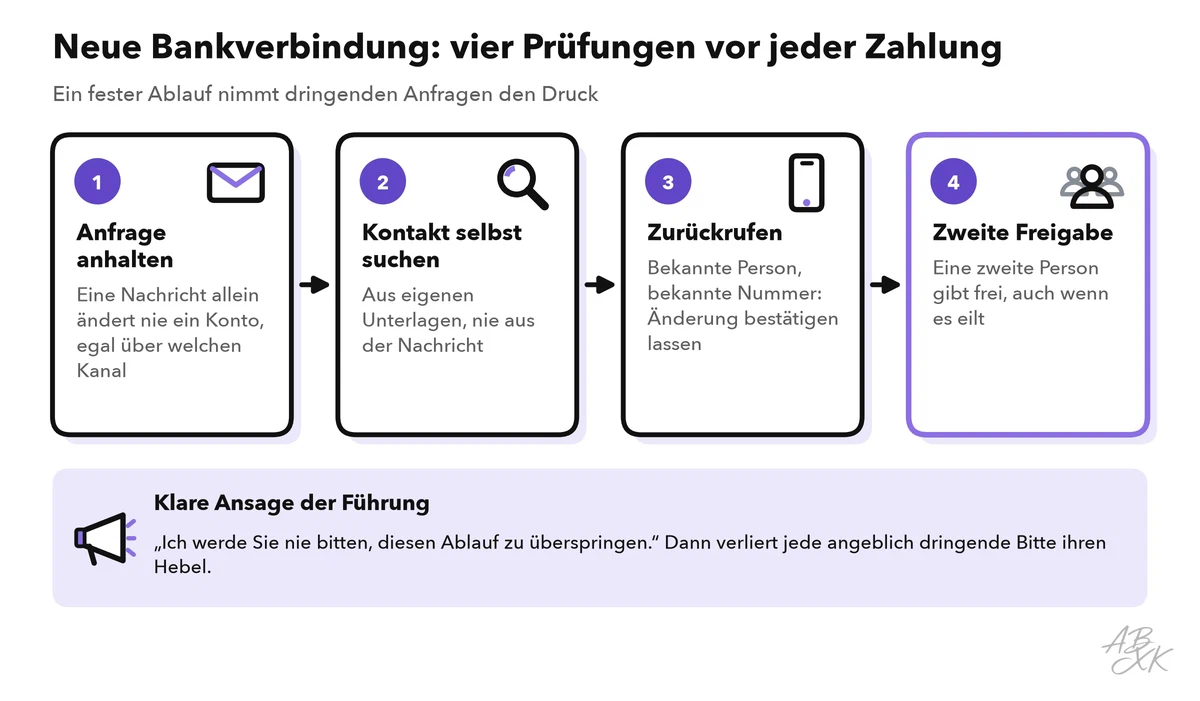
Das FBI rät im Kern dasselbe: Bitten um geänderte Kontodaten über einen zweiten Kanal prüfen. Am wichtigsten ist der Hinweis unten in der Grafik. Wenn Führungskräfte offen sagen, dass sie nie verlangen werden, den Ablauf zu überspringen, wird eine dringende „Sonderbitte“ des „Chefs“ sofort zum Warnzeichen.
Technik fängt einen Teil des Problems ab, bevor es Menschen erreicht. E-Mail-Sicherheitstools filtern verdächtige Nachrichten und warnen die Nutzer. Nach Angaben der Anbieter prüft Sentaro Kontext und Absicht von Nachrichten und warnt vor Phishing, und Bitdefender schützt kleine und mittlere Unternehmen vor Phishing, Ransomware und anderen Angriffen. Kein Filter erkennt alles. Deshalb bleiben der Ablauf und die Rückrufregel wichtig.
Kurzbeschreibungen aus unserem Tool-Vergleich, nach Angaben der Anbieter — nicht von ABXK getestet.
Ihr Team mit echten Beispielen schulen
Eine jährliche Foliensammlung bereitet niemanden auf eine geklonte Stimme vor. Kurze, regelmäßige Übung schon. Dieser Plan braucht etwa 15 Minuten im Monat:
| Schritt | Was Sie tun | Warum es hilft |
|---|---|---|
| Zeigen | Zwei oder drei aktuelle Beispiele besprechen, darunter eine KI-geschriebene Mail | Alle sehen, wie „perfektes“ Phishing aussieht |
| Üben | Einen Rückruf durchspielen: Eine Person ruft mit einer dringenden Bitte an, die andere prüft | Die Gewohnheit hält Druck erst nach Übung stand |
| Melden | Melden leicht machen, etwa mit einem Melde-Button im E-Mail-Programm | Eine schnelle Meldung schützt Kollegen, die dieselbe Nachricht bekommen haben |
| Danken | Allen danken, die melden, auch bei Fehlalarm, und niemanden bloßstellen, der geklickt hat | Wer Ärger fürchtet, meldet spät oder gar nicht |
| Messen | Zählen, wie viele Verdachtsfälle gemeldet werden, nicht nur, wer geklickt hat | Melden ist das Verhalten, das wachsen soll |