

Ein Servicemitarbeiter kopiert eine Kundenbeschwerde in einen kostenlosen Chatbot, um eine freundlichere Antwort zu bekommen – samt Name, Adresse und Bestellhistorie. Eine Kollegin aus der Rechtsabteilung lädt einen Vertragsentwurf in ein PDF-Tool, das sie über eine Suchmaschine gefunden hat. Niemand will Schaden anrichten. Aber die Daten liegen jetzt bei Anbietern, mit denen Ihr Unternehmen keinen Vertrag hat, zu Bedingungen, die niemand gelesen hat.
Dieser Artikel ist Teil 2 von Level 2 unseres Lernpfads AI Security. Level 0 hat erklärt, was mit Ihren Daten in einem KI-Chat passiert. Dieser Teil nimmt die Sicht des Unternehmens ein: Welche Kontrollen halten vertrauliche Daten dort, wo sie hingehören, wenn ein ganzes Team KI-Tools nutzt? Sie lernen die wichtigsten Wege, auf denen Daten abfließen, wie freigegebene Konten, Maskierung, Data Loss Prevention, Zugriffsrechte, Protokolle und Verträge zusammenwirken und in welcher Reihenfolge Sie sie einführen.
Wo Daten abfließen, wenn Menschen KI-Tools nutzen
Datenabfluss (Data Leakage) bedeutet, dass vertrauliche Daten dort landen, wo sie nicht hingehören: bei einem Anbieter ohne Vertrag, in den Trainingsdaten eines Modells, hinter einem öffentlichen Link oder vor den Augen einer Kollegin, die sie nicht sehen sollte. Bei KI-Tools braucht es dafür selten einen Angreifer. Es passiert auf fünf Wegen:
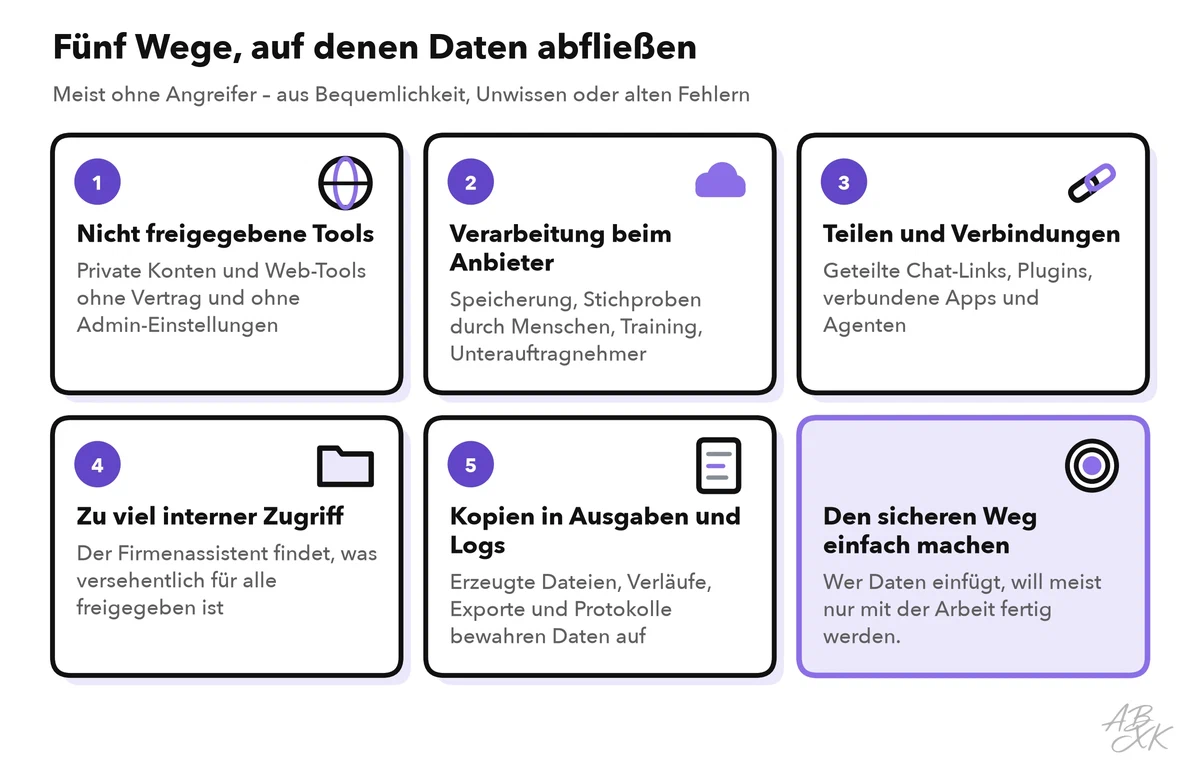
- Nicht freigegebene Tools. Jemand nutzt ein privates Konto oder ein beliebiges Web-Tool. Ihr Unternehmen hat keinen Vertrag, keine Admin-Einstellungen und keine Möglichkeit, die Daten später löschen zu lassen.
- Die Verarbeitung beim Anbieter. Auch freigegebene Tools speichern Prompts und Dateien eine Zeit lang. Je nach Tarif lesen Menschen beim Anbieter Stichproben, und Eingaben fließen womöglich ins Training.
- Teilen und Verbindungen. Geteilte Chat-Links, Plugins, verbundene Apps und Agenten reichen Daten an weitere Dienste weiter.
- Zu viel interner Zugriff. Ein Firmenassistent, der interne Dateien durchsucht, zeigt jedem Nutzer, was dieser öffnen darf. Dazu gehört auch die Gehaltsliste, die jemand versehentlich für das ganze Unternehmen freigegeben hat. Fachleute nennen das Oversharing.
- Kopien in Ausgaben und Protokollen. Erzeugte Dokumente, Chatverläufe, Exporte und Logs bewahren Kopien der Daten auf, lange nachdem die Aufgabe erledigt ist.
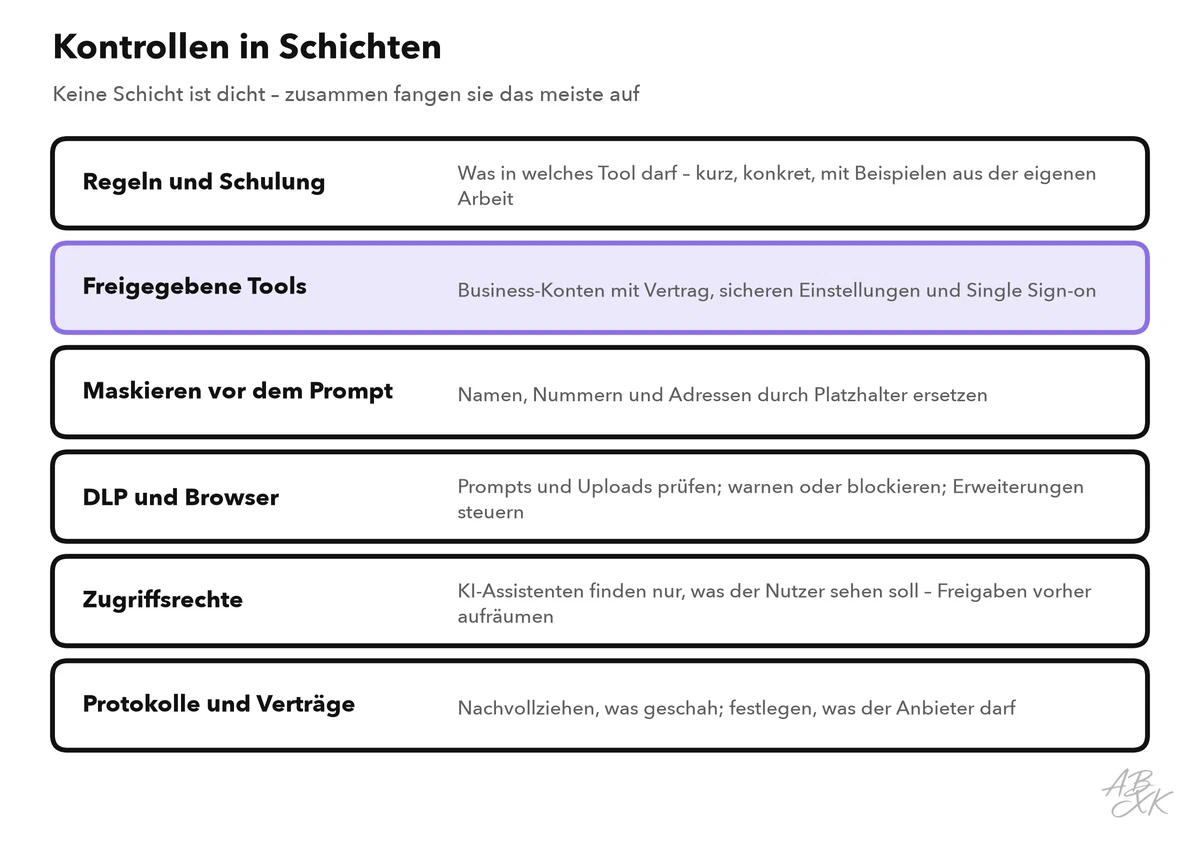
Keine einzelne Kontrolle schließt alle fünf Wege. Deshalb stapeln Unternehmen mehrere Schichten, von Regeln für Menschen bis zu technischen Prüfungen. Jede Schicht fängt einen Teil dessen auf, was die Schicht darüber durchlässt:
Mit freigegebenen Tools und sicheren Einstellungen beginnen
Die wirksamste Kontrolle ist ein freigegebenes Tool, das gut genug für die Aufgabe ist. Haben Menschen ein Business-Konto mit vernünftigen Einstellungen, haben sie wenig Grund, Daten in beliebige Websites zu kopieren. Teil 5 dieses Levels zeigt, wie Sie mit Schatten-KI umgehen, also mit nicht freigegebenen Tools, die längst im Einsatz sind.
Business- und Enterprise-Tarife der großen Anbieter kommen meist mit Vertrag, zentraler Verwaltung und ab Werk ohne Training mit Ihren Daten. Prüfen Sie die Bedingungen Ihres konkreten Tarifs und gehen Sie vor der Einführung die Admin-Einstellungen durch:
| Einstellung | Warum sie zählt | Sinnvolle Vorgabe |
|---|---|---|
| Training mit Firmendaten | Eingaben könnten in künftige Modelle fließen | Aus, und im Vertrag bestätigt |
| Aufbewahrung von Chats und Dateien | Je länger Daten liegen, desto länger können sie abfließen | So kurz, wie die Arbeit es erlaubt |
| Single Sign-on und Mehr-Faktor-Anmeldung | Verhindert private Konten und gestohlene Passwörter | Für alle Nutzer Pflicht |
| Teilen von Chats | Geteilte Links erreichen Menschen außerhalb des Unternehmens | Aus oder nur intern |
| Konnektoren, Plugins und Agenten | Jede Verbindung schickt Daten an einen weiteren Dienst | Nur freigegebene, je Team eingeschaltet |
| Gedächtnis über Chats hinweg | Das Tool merkt sich persönliche Details für später | Aus für Teams mit vertraulichen Daten |
| Datenregion | Manche Tarife lassen Sie den Speicherort wählen | Eine Region, die Unternehmen und Verträge zulassen |
| Admin- und Prüfprotokolle | Sie müssen wissen, wer was geändert hat | An, lesbar für Sicherheit und Datenschutz |
Vor dem Prompt maskieren und pseudonymisieren
Oft braucht die KI die echten Daten gar nicht. Um den Ton einer Antwort auf eine Beschwerde zu verbessern, braucht sie weder Namen noch Adresse noch Bestellnummer. Wegzulassen, was eine Aufgabe nicht braucht, heißt Datenminimierung, und das funktioniert mit jedem Tool. Drei Techniken helfen:
- Maskieren entfernt Details oder ersetzt sie durch eine allgemeine Markierung wie [NAME]. Das lässt sich nicht rückgängig machen.
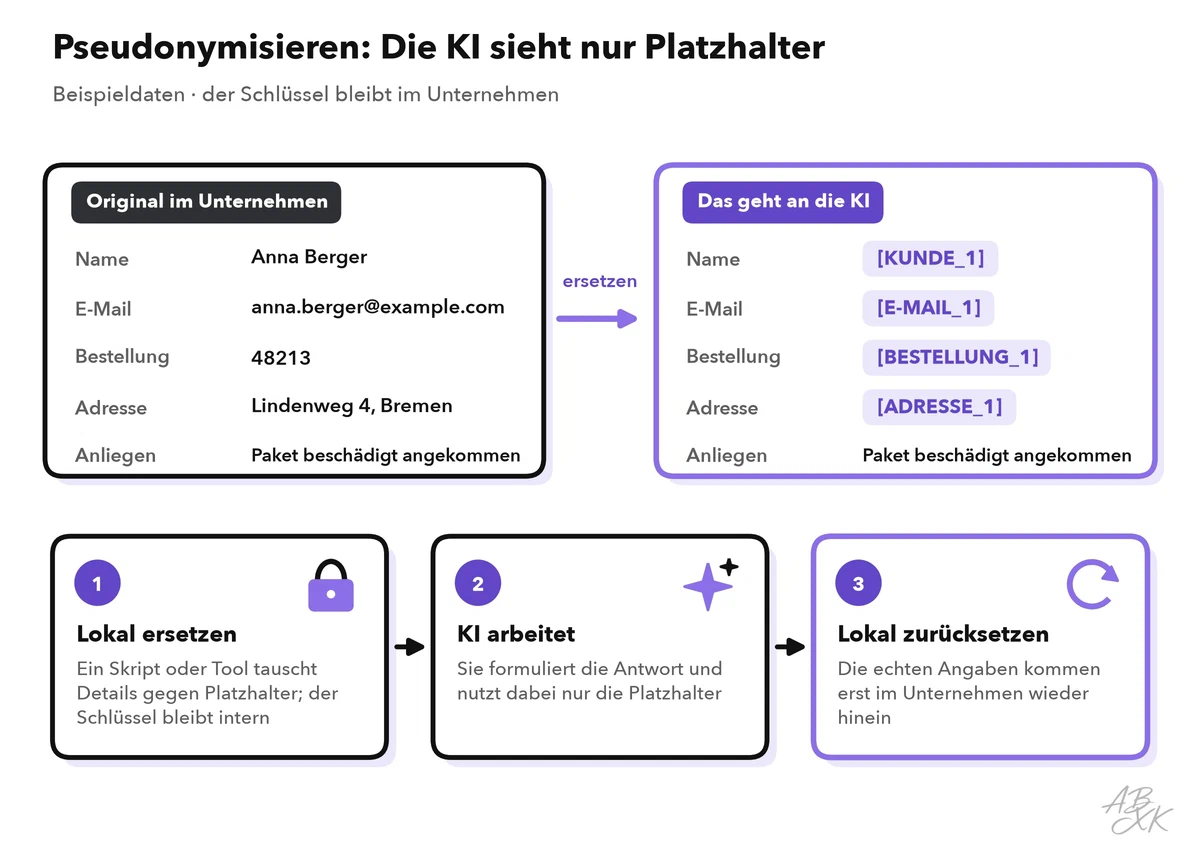
- Pseudonymisieren ersetzt Details durch gleichbleibende Platzhalter wie Kunde_1 und bewahrt den Schlüssel, also die Liste, wer wer ist, getrennt im Unternehmen auf. Die echten Namen setzen Sie später wieder in die Antwort der KI ein.
- Anonymisieren verändert Daten so, dass niemand die Person mit vertretbarem Aufwand mehr erkennen kann. Das ist schwerer, als es aussieht: Eine seltene Berufsbezeichnung und ein kleiner Ort können genügen.
| Technik | Beispiel | Umkehrbar? | Nach DSGVO noch personenbezogen? |
|---|---|---|---|
| Maskieren | „Sehr geehrte/r [NAME], Ihre Bestellung [NUMMER] …“ | Nein | Nur, wenn der Rest die Person noch erkennbar macht |
| Pseudonymisieren | „Sehr geehrte/r Kunde_1, Ihre Bestellung Bestellung_7 …“, Schlüssel intern | Ja, mit dem Schlüssel | Ja |
| Anonymisieren | „Ein Kunde in einer Großstadt meldet ein beschädigtes Paket“ | Nein | Nein, wenn niemand die Person erkennen kann |
Manche DLP-Tools und KI-Gateways maskieren automatisch: Sie finden Namen, E-Mail-Adressen oder Kontonummern in einem Prompt und ersetzen sie, bevor der Text das Unternehmen verlässt. Die automatische Erkennung übersieht manches, besonders Namen in ungewöhnlicher Schreibweise. Bei sehr vertraulichen Daten prüfen Sie von Hand. Welche Datenklassen die meiste Sorgfalt brauchen, zeigt Level 1 in Was nicht in ein KI-Tool gehört.
DLP: Prompts und Uploads automatisch prüfen
Data Loss Prevention (DLP, Schutz vor Datenverlust) ist Software, die vertrauliche Daten erkennt und verhindert, dass sie über den falschen Kanal hinausgehen. Viele Unternehmen nutzen DLP schon für E-Mail und Dateifreigaben. Bei KI-Tools prüft sie, was Menschen in eine KI-Website tippen oder einfügen und welche Dateien sie hochladen.
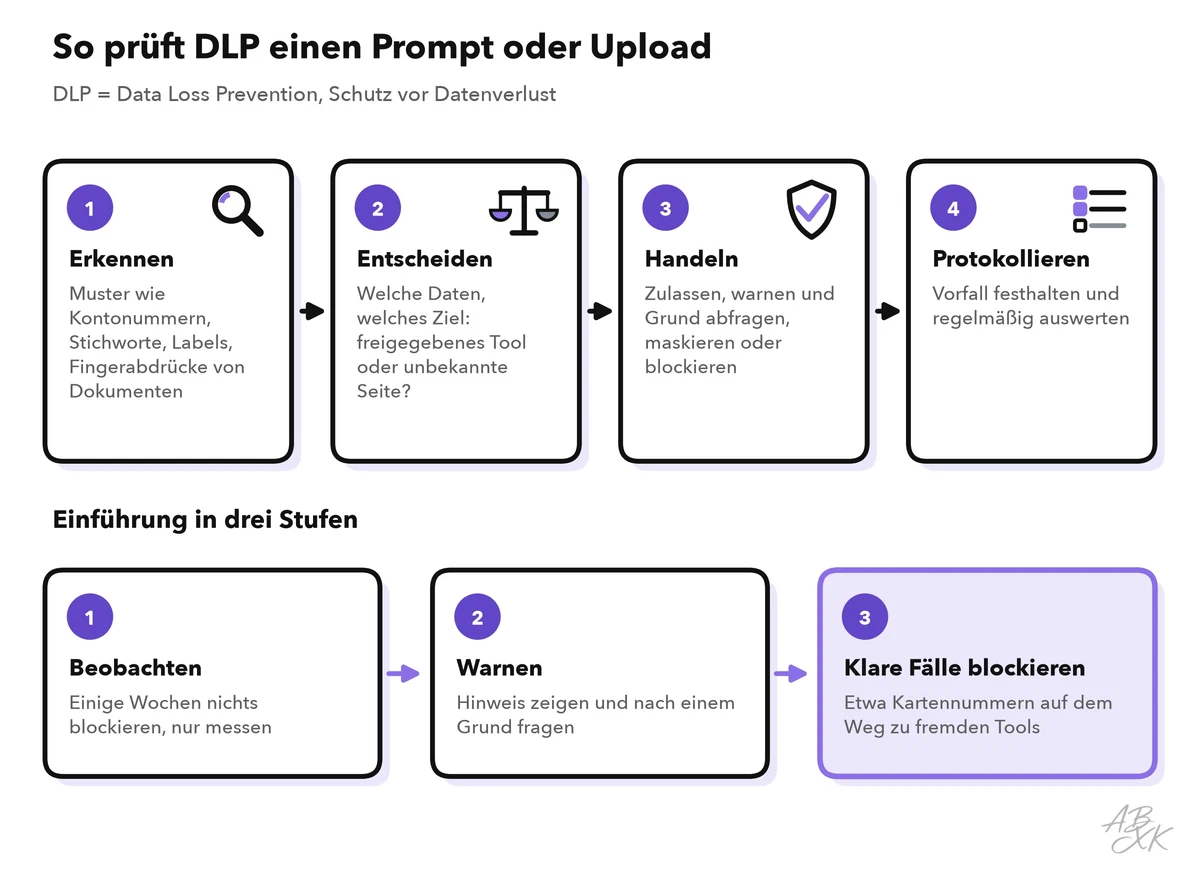
Eine DLP-Prüfung hat vier Schritte. Sie erkennt vertrauliche Daten über Muster wie Karten- oder Kontonummern, Stichwortlisten, Vertraulichkeitslabels wie „vertraulich“ und Fingerabdrücke bestimmter Dokumente. Sie entscheidet nach Daten und Ziel: Ein freigegebenes Business-Tool ist etwas anderes als eine unbekannte Website. Sie handelt: zulassen, warnen und nach einem Grund fragen, maskieren oder blockieren. Und sie protokolliert den Vorfall für die spätere Prüfung.
Führen Sie DLP in Stufen ein. Beginnen Sie einige Wochen im Beobachtungsmodus und sehen Sie, was passiert, ohne jemanden zu blockieren. Dann warnen Sie und blockieren nur klare Fälle, etwa Kartennummern auf dem Weg zu einem nicht freigegebenen Tool. Eine Regel, die zu viel blockiert, bringt Menschen bei, sie zu umgehen, zum Beispiel mit dem privaten Handy.
Die meiste KI-Nutzung findet im Browser statt, deshalb ist der Browser ein guter Kontrollpunkt. Ein verwalteter Firmenbrowser kann von nicht freigegebenen KI-Seiten zum freigegebenen Tool umleiten, nur freigegebene Erweiterungen zulassen und Uploads oder Einfügen auf nicht freigegebenen Seiten einschränken. Erweiterungen verdienen besondere Aufmerksamkeit: Viele KI-Erweiterungen verlangen das Recht, jede Seite zu lesen, die Sie öffnen – auch Ihr Postfach und Ihr CRM.
Zugriffsrechte, Protokolle und Verträge
Zugriffsrechte entscheiden, was ein interner Assistent finden kann. Nach Angaben der Anbieter halten sich Assistenten wie Microsoft 365 Copilot oder Gemini in Google Workspace an bestehende Berechtigungen: Sie zeigen Nutzern nur, was diese ohnehin öffnen könnten. Das klingt sicher, bringt aber alte Fehler ans Licht, etwa Ordner, die für alle freigegeben sind, vergessene Gastzugänge oder veraltete Gruppen. Bevor Sie einen solchen Assistenten einschalten, räumen Sie die Rechte in sensiblen Bereichen auf, kennzeichnen vertrauliche Dokumente und geben dem Assistenten nicht mehr Rechte als dem Nutzer. Teil 1 dieses Levels führt dieses Risiko als LLM02 der OWASP Top 10.
Protokolle zeigen, was passiert ist: welche KI-Tools welche Teams nutzen, welche DLP-Vorfälle es gab und welche Admin-Einstellungen sich geändert haben. Prompt-Inhalte sind ein Sonderfall, denn wer jeden Prompt speichert, schafft einen neuen Bestand vertraulicher Daten. Bewahren Sie Inhaltsprotokolle nur dort auf, wo Sie sie brauchen, schützen Sie sie wie die Originaldaten und löschen Sie sie nach Plan. Stimmen Sie die Regeln mit Ihrer oder Ihrem Datenschutzbeauftragten ab; in Deutschland hat außerdem der Betriebsrat mitzubestimmen, wenn technische Systeme das Verhalten oder die Leistung von Beschäftigten überwachen können.
Verträge legen fest, was der Anbieter mit Ihren Daten darf. Bevor Arbeitsdaten in ein Tool fließen, prüfen Sie diese Punkte:
- einen Auftragsverarbeitungsvertrag, den die DSGVO verlangt, wenn ein Anbieter personenbezogene Daten in Ihrem Auftrag verarbeitet (Art. 28)
- kein Training mit Ihren Daten, schriftlich zugesichert
- Aufbewahrungsfristen und Löschung beim Ausstieg
- die Liste der Unterauftragsverarbeiter, etwa des Anbieters des Sprachmodells hinter dem Tool
- wo Daten gespeichert und verarbeitet werden, und die Rechtsgrundlage für Übermittlungen außerhalb der EU
- Sicherheitsnachweise wie ein Zertifikat nach ISO/IEC 27001 oder ein SOC-2-Bericht sowie eine Pflicht, Vorfälle zu melden
Unser Vergleich führt einige Tools für diese Schichten. Nach Angaben der Anbieter sichert und steuert Airia Agenten, Modelle, Werkzeuge und Datenzugriffe, Sentaro prüft den Kontext von E-Mails und warnt Nutzer, bevor ihnen ein Fehler passiert, und Bitdefender schützt die Geräte kleinerer Unternehmen vor Ransomware und Phishing. Keines davon ersetzt aufgeräumte Berechtigungen und klare Regeln:

Kurzbeschreibungen aus unserem Tool-Vergleich, nach Angaben der Anbieter — nicht von ABXK getestet.
Typische Lücken und wie Sie sie schließen
Die meisten Abflüsse entstehen in den Lücken zwischen guten Absichten und dem Arbeitsalltag. Prüfen Sie Ihre Einrichtung an dieser Tabelle:
| Lücke | Was passiert | Besser |
|---|---|---|
| Verbot ohne Alternative | Menschen weichen auf private Handys und Konten aus | Erst ein freigegebenes Tool anbieten, dann einschränken |
| DLP blockiert ab dem ersten Tag | Viele Fehlalarme, und Menschen finden Umwege | Beobachten, dann warnen, dann klare Fälle blockieren |
| Business-Tarif mit Standardeinstellungen | Teilen, Plugins und lange Aufbewahrung bleiben an | Admin-Einstellungen vor der Einführung prüfen |
| Assistent an, bevor die Rechte aufgeräumt sind | Nutzer finden Dateien, die sie nie hätten sehen dürfen | Erst sensible Bereiche und Labels aufräumen |
| Jeder Prompt wird für immer protokolliert | Ein neuer Bestand vertraulicher Daten | Vorfälle protokollieren, Inhalte nur wo nötig |
| Keine Vertragsprüfung bei kleinen Tools | Daten fließen ohne Vereinbarung an Anbieter | Jedes Tool mit Arbeitsdaten durchläuft dieselbe Prüfung |
Unser Leitfaden Persönliche Daten mit KI-Tools schützen ergänzt fortgeschrittene Techniken wie Differential Privacy und föderiertes Lernen.