

Viele Sicherheitsprobleme mit KI-Tools entstehen nicht durch raffinierte Hackerangriffe. Sie entstehen durch ein mehrfach genutztes Passwort, einen vergessenen geteilten Link oder eine Browser-Erweiterung, die alles lesen kann, was Sie online tun. Die gute Nachricht: Eine Handvoll Gewohnheiten schließt diese Lücken, und keine davon braucht technisches Wissen.
Dieser Artikel ist Teil 4 von Level 0 in unserem Lernpfad AI Security. Er macht aus den ersten drei Teilen eine Checkliste, die Sie in etwa einer halben Stunde abarbeiten können. Zu jedem Punkt erfahren Sie, was zu tun ist, warum es wichtig ist und wie oft Sie es prüfen sollten.
Die Checkliste im Überblick
Acht Prüfpunkte decken die wichtigsten Risiken im KI-Alltag ab. Die Tabelle zeigt, was jeweils zu tun ist und wie oft Sie es wiederholen sollten.
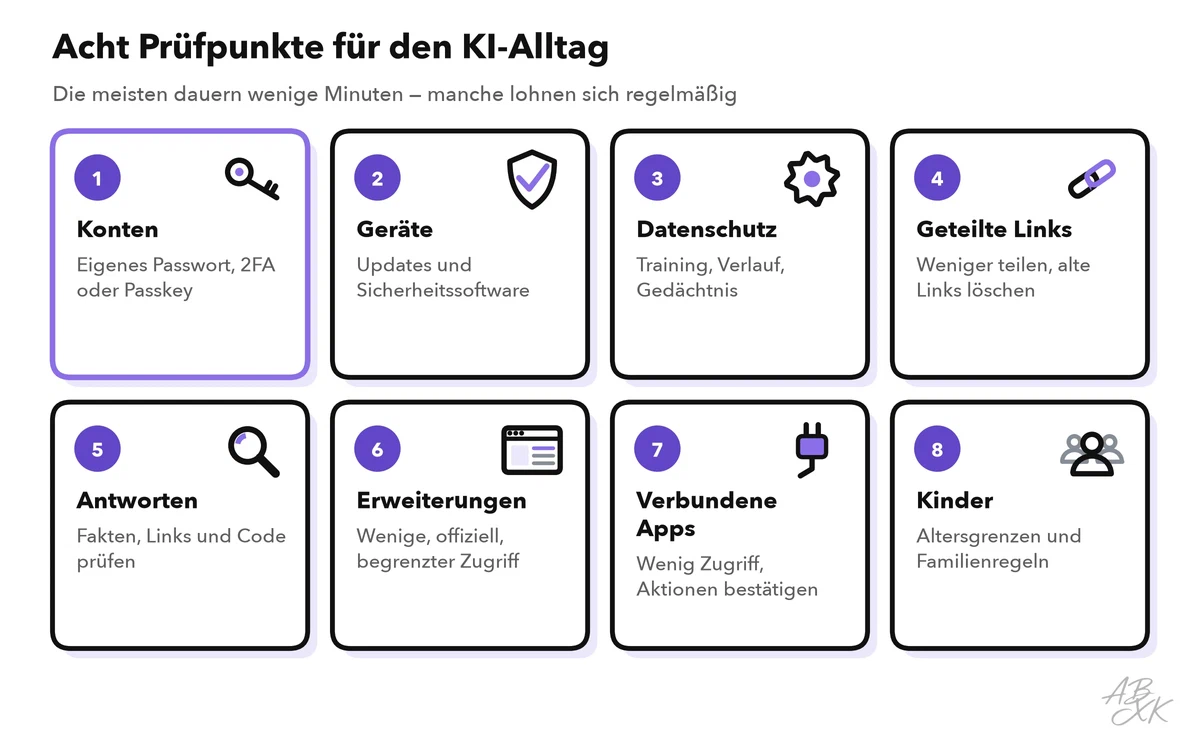
| # | Prüfpunkt | Was zu tun ist | Wie oft |
|---|---|---|---|
| 1 | Konten | Eigenes Passwort, Zwei-Faktor-Anmeldung oder Passkey | Einmal, dann bei jedem neuen Tool |
| 2 | Geräte | Updates installieren, Sicherheitssoftware nutzen | Updates sofort |
| 3 | Datenschutzeinstellungen | Über Training, Verlauf und Gedächtnis entscheiden | Einmal, dann alle paar Monate |
| 4 | Geteilte Links | Weniger teilen, alte Links löschen | Monatlich |
| 5 | Antworten | Fakten, Links und Code prüfen, bevor Sie sie nutzen | Jedes Mal |
| 6 | Browser-Erweiterungen | Wenige, aus offiziellen Stores, mit begrenztem Zugriff | Bei der Installation, dann alle paar Monate |
| 7 | Verbundene Apps und Agenten | Möglichst wenig Zugriff, jede Aktion bestätigen | Beim Verbinden, dann alle paar Monate |
| 8 | Kinder und Jugendliche | Altersgrenzen prüfen, Familienregeln vereinbaren | Sobald ein Kind KI nutzt |
Konten und Geräte
1. Sichern Sie Ihre KI-Konten
Ihr KI-Konto enthält Ihren ganzen Chatverlauf. Wer hineinkommt, kann ihn lesen. Das ist kein seltener Fall: 2023 fand das Sicherheitsunternehmen Group-IB in den Protokollen von Passwort-Diebstahl-Schadsoftware mehr als 100.000 infizierte Geräte mit gespeicherten ChatGPT-Zugangsdaten (Quelle: Group-IB, Juni 2023).
- Nutzen Sie für jedes KI-Tool ein eigenes Passwort. Ein Passwort-Manager erzeugt und merkt sich die Passwörter für Sie.
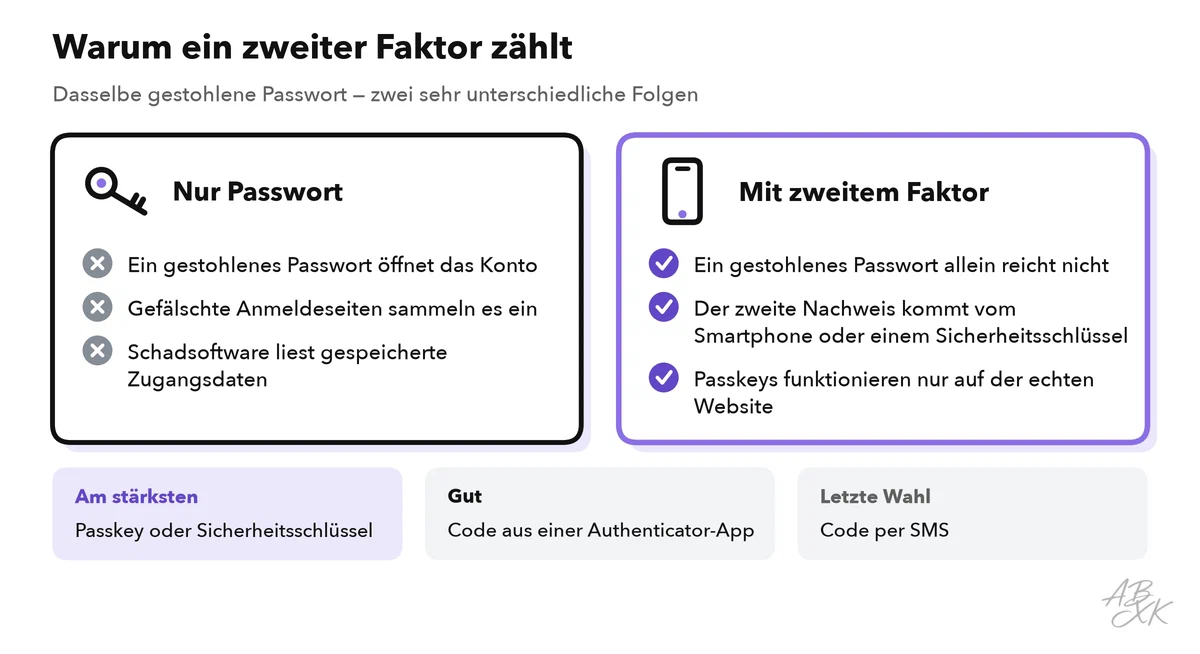
- Schalten Sie die Zwei-Faktor-Authentifizierung ein. Bei der Zwei-Faktor-Authentifizierung (2FA) brauchen Sie neben dem Passwort einen zweiten Nachweis, etwa einen Code aus einer Authenticator-App. Ein gestohlenes Passwort allein reicht dann nicht mehr. Die US-Cybersicherheitsbehörde CISA empfiehlt phishing-resistente Verfahren auf Basis von FIDO, dem Standard hinter Passkeys, und rät, Codes per SMS nur als letzte Wahl zu nutzen (Quelle: CISA, Implementing Phishing-Resistant MFA, 2022, cisa.gov).
- Nutzen Sie einen Passkey, wenn das Tool ihn anbietet. Ein Passkey ersetzt das Passwort durch die Bildschirmsperre Ihres Geräts, etwa Fingerabdruck oder PIN. Er ist an die echte Website gebunden, deshalb kann eine gefälschte Anmeldeseite ihn nicht abgreifen.
- Achten Sie auf Ihr Anmeldekonto. Melden Sie sich mit Google, Microsoft oder Apple an, ist dieses Konto auch der Schlüssel zu Ihren KI-Tools. Sichern Sie es zuerst.
2. Halten Sie Ihre Geräte sauber
Passwort-Diebstahl-Schadsoftware liest gespeicherte Zugangsdaten direkt aus Ihrem Browser. Installieren Sie Updates für System und Browser, sobald sie kommen, und nutzen Sie Sicherheitssoftware. Nach Angaben der Anbieter schützt Bitdefender Unternehmen vor Ransomware und Phishing, und Sentaro prüft geschäftliche E-Mails auf Phishing. Die Beschreibungen stammen von den Anbietern; wir haben die Tools nicht getestet. Weitere Tools stehen in unserem Vergleich für AI Security.

Kurzbeschreibungen aus unserem Tool-Vergleich, nach Angaben der Anbieter — nicht von ABXK getestet.
Einstellungen und Teilen
3. Stellen Sie Ihren Datenschutz einmal richtig ein
Teil 3 dieses Levels hat erklärt, was mit Ihren Daten in einem KI-Chat passiert und welche Einstellungen zählen. Für Ihre Checkliste heißt das: Entscheiden Sie, ob Ihre Chats zum Training genutzt werden dürfen, löschen Sie alte Chats mit persönlichen Angaben und schauen Sie nach, was sich der Assistent über Sie merkt. Prüfen Sie das alle paar Monate erneut, denn Anbieter ändern ihre Einstellungen und Bedingungen.
4. Denken Sie nach, bevor Sie einen Chat-Link teilen
Viele Assistenten erlauben es, einen Chat als Link zu teilen. Jeder, der den Link hat, kann den Chat lesen, und Links werden weitergeleitet. Im Sommer 2025 tauchten Tausende geteilte ChatGPT-Gespräche in den Suchergebnissen von Google auf. Ihre Besitzer hatten eine Option angehakt, die die Chats auffindbar machte; OpenAI entfernte die Option kurz darauf (Quelle: Fast Company, Juli 2025).
- Entfernen Sie Namen, Adressen und andere persönliche Angaben, bevor Sie teilen.
- Oft ist es besser, nur den nützlichen Teil der Antwort zu kopieren.
- Löschen Sie geteilte Links, die Sie nicht mehr brauchen. Die meisten Assistenten listen sie in den Einstellungen auf.
Antworten, Erweiterungen und verbundene Apps
5. Prüfen Sie Antworten, bevor Sie danach handeln
KI-Antworten können falsch sein und trotzdem sicher klingen. Erfundene Fakten nennen Fachleute Halluzinationen. Zum Sicherheitsproblem werden sie, wenn Sie danach handeln: ein Link, der auf eine gefälschte Seite führt, ein Befehl, den Sie ausführen, ohne ihn zu verstehen, oder ein Rat zu Geld, Gesundheit oder Recht, den niemand geprüft hat. Behandeln Sie KI-Antworten wie den Tipp eines Fremden: nützlich, aber erst nach einer Prüfung verlässlich. Level 1 zeigt, wie Halluzinationen zum Sicherheitsrisiko werden.
6. Seien Sie wählerisch bei Browser-Erweiterungen
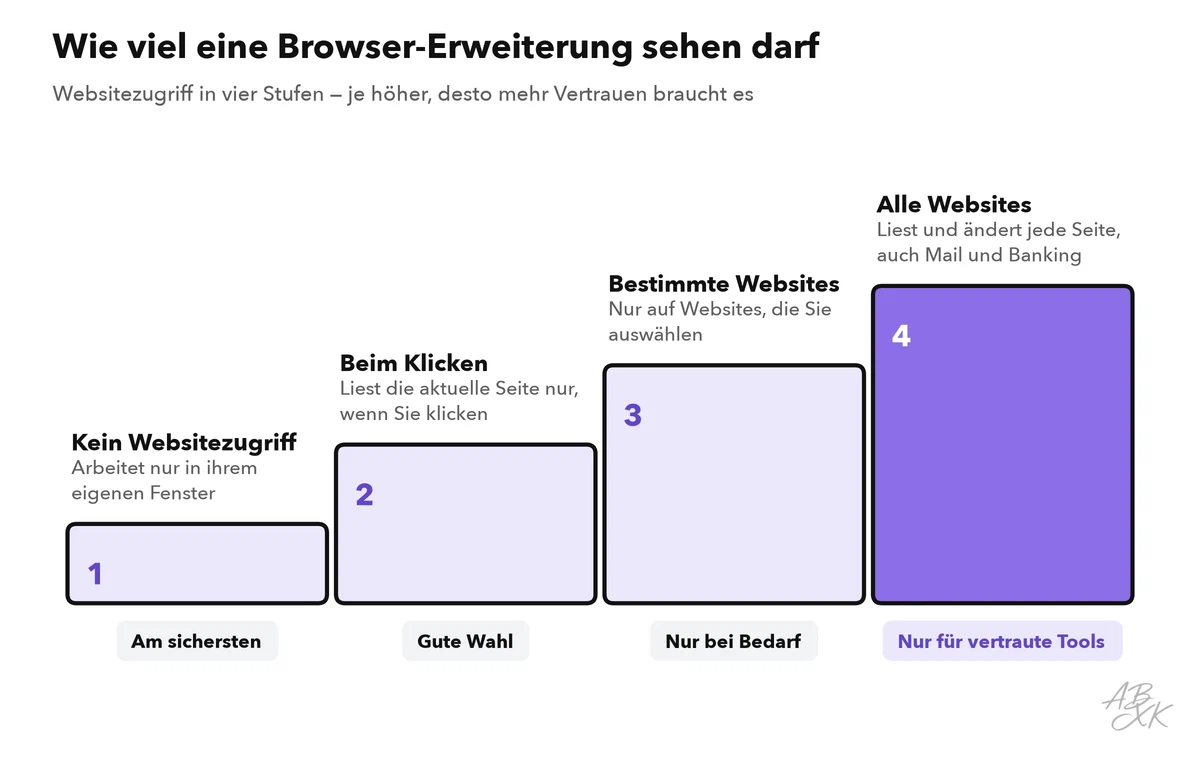
KI-Erweiterungen für den Browser fassen Seiten zusammen, schreiben E-Mails oder übersetzen. Dafür verlangen viele die Berechtigung, Ihre Daten auf jeder besuchten Website zu lesen und zu ändern, auch in Ihrem E-Mail-Postfach und beim Online-Banking. Genau das haben gefälschte KI-Erweiterungen ausgenutzt: 2023 stahl eine falsche „ChatGPT“-Erweiterung im Chrome Web Store Facebook-Anmeldesitzungen und übernahm Konten (Quelle: Guardio Labs, März 2023).
- Installieren Sie Erweiterungen nur aus dem offiziellen Store und prüfen Sie, wer sie veröffentlicht.
- Lesen Sie die Berechtigungen, bevor Sie auf „Hinzufügen“ klicken.
- Begrenzen Sie den Websitezugriff, wo Ihr Browser es erlaubt. Chrome etwa lässt Sie zwischen Zugriff beim Klicken, auf bestimmten Websites oder auf allen Websites wählen (Quelle: Google Chrome-Hilfe, support.google.com).
- Entfernen Sie Erweiterungen, die Sie nicht mehr nutzen.
7. Geben Sie verbundenen Apps und Agenten so wenig wie möglich
Viele Assistenten lassen sich mit Ihrem E-Mail-Postfach, Kalender oder Cloud-Speicher verbinden. KI-Agenten gehen einen Schritt weiter: Sie handeln für Sie, verschicken zum Beispiel E-Mails oder buchen Termine. Jede Verbindung ist eine Tür. Versteckte Anweisungen in einer E-Mail oder auf einer Webseite können einen Assistenten steuern, der sie liest. Das nennt man Prompt Injection, und sie ist der Grund für die Regeln unten.
- Verbinden Sie nur, was eine Aufgabe wirklich braucht, und bevorzugen Sie reinen Lesezugriff.
- Lassen Sie Agenten um Ihre Bestätigung bitten, bevor sie etwas senden, kaufen, löschen oder teilen.
- Entfernen Sie Verbindungen, die Sie nicht mehr nutzen. In Unternehmen helfen Plattformen wie Airia nach Angaben des Anbieters, KI-Lösungen abgesichert zu bauen und zu verwalten.
Kinder und Jugendliche
Kinder und Jugendliche nutzen KI-Chatbots für Hausaufgaben, Fragen und Unterhaltung. Die Regeln dafür unterscheiden sich je nach Dienst. OpenAI verlangt ein Mindestalter von 13 Jahren oder ein höheres, wenn das Recht im jeweiligen Land es vorschreibt, und wer jünger als 18 ist, braucht die Erlaubnis eines Elternteils oder Vormunds. Anthropic verlangt für Claude ein Mindestalter von 18 Jahren (Quellen: OpenAI Terms of Use, openai.com; Anthropic Consumer Terms of Service, anthropic.com).
Über die Altersgrenzen hinaus helfen drei Familienregeln:
- KI kann sich irren. Antworten müssen geprüft werden, besonders bei Schule, Gesundheit und Geld.
- Keine persönlichen Angaben. Kein vollständiger Name, keine Adresse, Schule, Fotos oder Passwörter im Chat.
- Reden Sie darüber. Kinder sollten wissen, dass sie Ihnen erzählen können, wenn sich ein Chat seltsam, aufdringlich oder beängstigend anfühlt. Manche Dienste bieten Familien- oder Elterneinstellungen; prüfen Sie, was der Dienst Ihres Kindes anbietet.
Ihr Sicherheits-Check in 30 Minuten
Stellen Sie sich einen Timer und arbeiten Sie diesen Plan einmal durch. Danach genügt alle paar Monate ein kurzer Check. Die letzte Zeile übernimmt die Rückrufregel aus Teil 2 über KI-Betrug.
| Minuten | Aufgabe | Erledigt, wenn |
|---|---|---|
| 0–10 | Konten: neue, eigene Passwörter, 2FA oder Passkeys für Ihre zwei meistgenutzten KI-Tools | Sie sich nur noch mit zweitem Faktor anmelden können |
| 10–15 | Datenschutzeinstellungen: Training, Verlauf, Gedächtnis | Sie wissen, was jede Einstellung tut, und bewusst gewählt haben |
| 15–20 | Browser-Erweiterungen: unbenutzte entfernen, Websitezugriff begrenzen | Jede verbliebene Erweiterung eine klare Aufgabe hat |
| 20–25 | Geteilte Links und verbundene Apps: löschen und trennen | Nichts ohne Grund geteilt oder verbunden ist |
| 25–30 | Eine Regel für Familie oder Team, zum Beispiel: „Wir rufen zurück, bevor wir zahlen“ | Die Regel aufgeschrieben und geteilt ist |