

Früher oder später fragt jemand, wie Ihre Organisation ihre KI im Griff behält: der Einkauf eines Kunden, eine Prüferin, eine Aufsichtsbehörde oder Ihre eigene Geschäftsleitung. In fast jeder Antwort fallen drei Namen: das NIST AI Risk Management Framework, ISO/IEC 42001 und der EU AI Act. Es sind verschiedene Dinge: eine kostenlose Methode, eine Norm, nach der Sie sich zertifizieren lassen können, und ein Gesetz mit Bußgeldern.
Dies ist Teil 1 von Level 4 (Experte) im Lernpfad AI Security. Sie erfahren, was jedes Rahmenwerk verlangt, wie ihre Teile einander entsprechen und wo ein Sicherheitsteam anfangen sollte. Level 4 führt das Beispiel aus Level 3 fort: den Onlineshop. Er betreibt inzwischen mehrere KI-Systeme: einen Support-Assistenten, ein Betrugsmodell, das Zahlungen prüft, Produktempfehlungen und ein Tool, das Bewerbungen für das Lager vorsortiert. Das Threat Model aus Level 3 ist eine der Risikobewertungen, die alle drei Rahmenwerke verlangen.
Drei Rahmenwerke, drei Arten von Pflicht
KI-Governance umfasst die Rollen, Regeln und Routinen, die festlegen, welche KI eine Organisation nutzt, wofür und unter welchen Kontrollen. Die drei Rahmenwerke unterstützen diese Arbeit aus verschiedenen Richtungen:
- Das NIST AI RMF ist eine freiwillige Leitlinie. NIST, das National Institute of Standards and Technology der USA, hat Version 1.0 im Januar 2023 veröffentlicht (Quelle: NIST AI 100-1, AI Risk Management Framework 1.0, 2023, nist.gov). Niemand prüft Sie dagegen.
- ISO/IEC 42001 ist eine internationale Norm für ein KI-Managementsystem (AIMS), veröffentlicht im Dezember 2023 (Quelle: ISO/IEC 42001:2023, iso.org). Eine akkreditierte Zertifizierungsstelle kann es auditieren und ein Zertifikat ausstellen.
- Der EU AI Act, die KI-Verordnung der EU, ist ein Gesetz: Verordnung (EU) 2024/1689, in Kraft seit dem 1. August 2024. Sie legt Pflichten für Organisationen fest, die KI-Systeme in der EU entwickeln oder einsetzen, und nationale Behörden setzen sie durch.
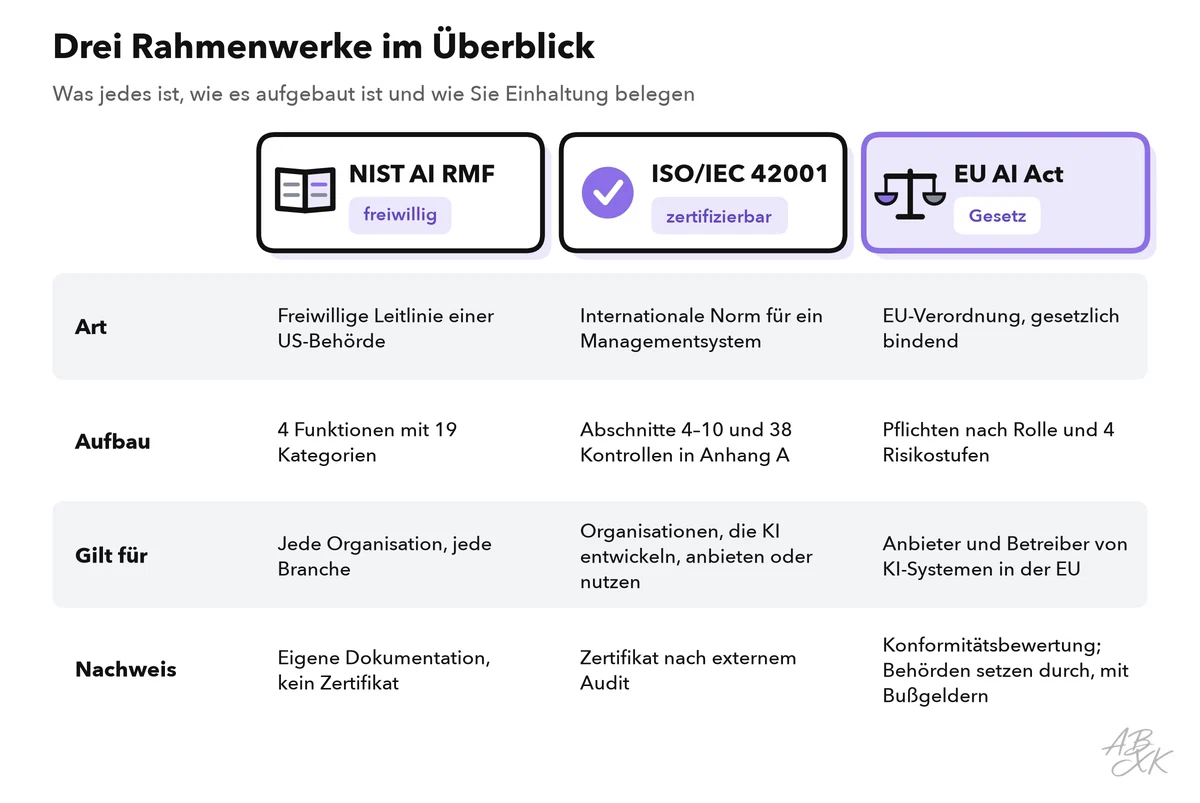
Der Unterschied hat praktische Folgen. Ein Risikoprozess nach NIST zeigt gute Praxis, beweist einer Prüferin allein aber nichts. Ein Zertifikat nach ISO/IEC 42001 belegt, dass ein Managementsystem funktioniert — nicht, dass ein bestimmtes KI-System sicher oder rechtmäßig ist. Und der AI Act betrachtet einzelne Systeme und Rollen, nicht die gefühlte Reife Ihrer Organisation.
Das NIST AI RMF: eine gemeinsame Methode für KI-Risiken
Das AI RMF beschreibt vertrauenswürdige KI mit sieben Merkmalen: gültig und zuverlässig; sicher; geschützt und widerstandsfähig; rechenschaftspflichtig und transparent; erklärbar und interpretierbar; datenschutzfreundlich; fair, mit kontrollierten schädlichen Verzerrungen. Der Kern ordnet die Arbeit in vier Funktionen:
- Govern (steuern) schafft Kultur, Richtlinien, Rollen und Regeln für Zulieferer. Die Funktion ist übergreifend: Sie prägt die anderen drei.
- Map (einordnen) klärt den Kontext: Zweck, Nutzer, rechtliche Vorgaben und die Risiken jeder Komponente.
- Measure (messen) prüft und verfolgt diese Risiken mit passenden Methoden und Kennzahlen.
- Manage (behandeln) entscheidet, was zuerst behoben wird, behandelt die Risiken, überwacht Systeme im Betrieb und reagiert auf Vorfälle.
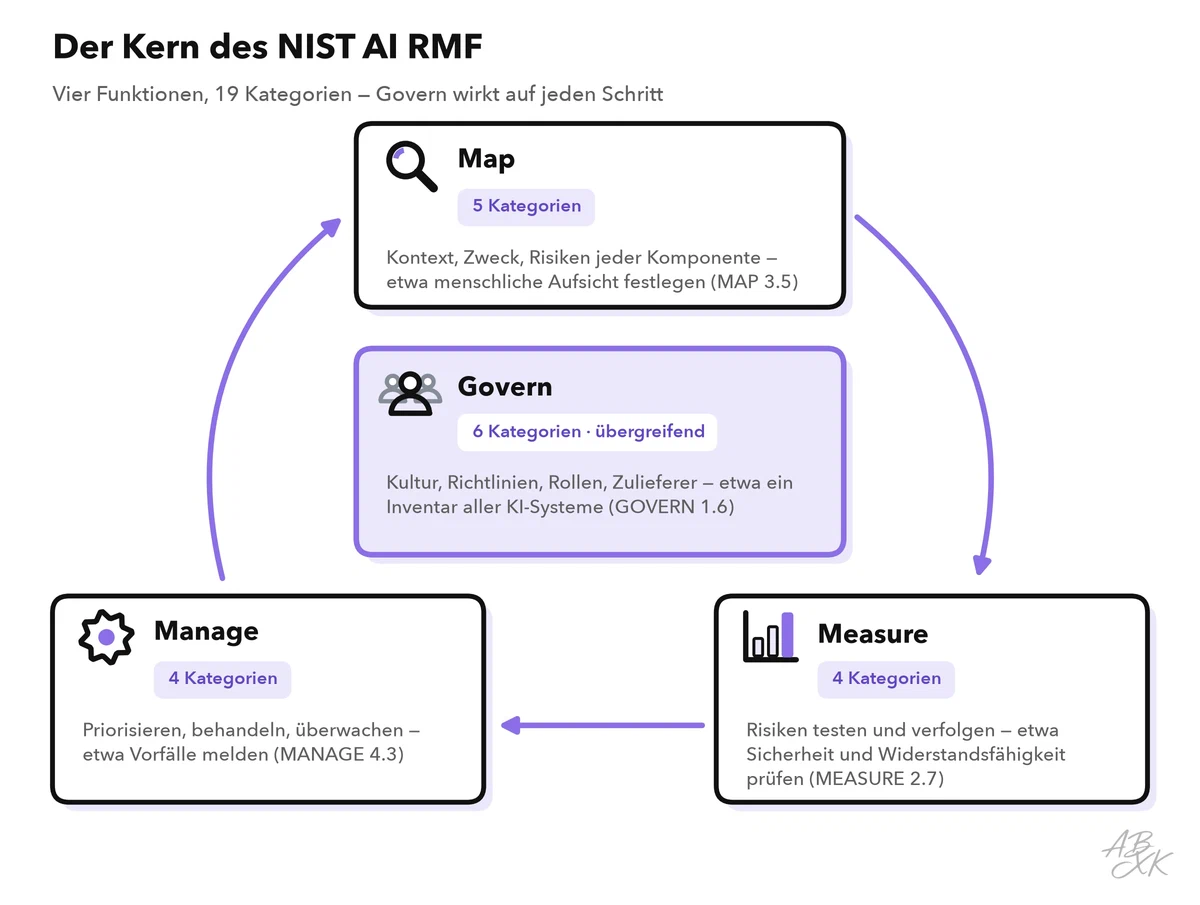
Die Funktionen gliedern sich in 19 Kategorien und diese in konkrete Ergebnisse. GOVERN 1.6 etwa verlangt Mechanismen, um KI-Systeme zu inventarisieren. MEASURE 2.7 verlangt, dass Sicherheit und Widerstandsfähigkeit geprüft und dokumentiert werden. MANAGE 4.3 verlangt, dass Vorfälle und Fehler den relevanten KI-Akteuren mitgeteilt werden, einschließlich betroffener Gemeinschaften. Das kostenlose AI RMF Playbook schlägt zu jedem Ergebnis Maßnahmen vor und macht das Rahmenwerk so zu einer praktischen Checkliste für jede Branche.
Für generative KI hat NIST ein Profil ergänzt: NIST AI 600-1 (Juli 2024). Es beschreibt 12 Risiken, die generative KI schafft oder verschärft. Dazu gehören Konfabulation (selbstsicher erfundene Antworten), Datenschutz, Informationssicherheit und Risiken in der Wertschöpfungskette aus Modellen und Komponenten. Außerdem pflegt NIST eine Taxonomie der Angriffe auf maschinelles Lernen, NIST AI 100-2, die Teil 2 dieses Levels für Adversarial Machine Learning nutzt.
ISO/IEC 42001: ein Managementsystem, das sich zertifizieren lässt
ISO/IEC 42001 gilt für jede Organisation, die KI entwickelt, anbietet oder nutzt. Die Norm folgt der harmonisierten Struktur anderer ISO-Normen für Managementsysteme, etwa ISO/IEC 27001 für Informationssicherheit. Die Abschnitte 4 bis 10 enthalten die Anforderungen: Kontext der Organisation, Führung, Planung, Unterstützung, Betrieb, Bewertung der Leistung und Verbesserung — der Plan-Do-Check-Act-Zyklus.
Drei Elemente sind spezifisch für KI:
- eine KI-Risikobeurteilung und Risikobehandlung mit einer Erklärung zur Anwendbarkeit (Statement of Applicability), die festhält, welche Kontrollen gelten und warum;
- eine Folgenabschätzung für KI-Systeme, die Auswirkungen auf Einzelne, Gruppen und die Gesellschaft betrachtet, nicht nur auf das Unternehmen;
- Anhang A, ein Referenzkatalog mit 38 Kontrollen in neun Bereichen: KI-Richtlinien, interne Organisation, Ressourcen, Folgenabschätzung, Lebenszyklus des KI-Systems, Daten, Informationen für interessierte Parteien, Nutzung von KI-Systemen sowie Beziehungen zu Dritten und Kunden. Anhang B erklärt, wie sich jede Kontrolle umsetzen lässt.
Ein Zertifikat folgt auf ein Audit durch eine akkreditierte Stelle, regelmäßige Überwachungsaudits halten es gültig. Wenn Sie bereits ISO/IEC 27001 betreiben, können Sie den größten Teil der Abläufe weiterverwenden: Dokumentenlenkung, interne Audits, Managementbewertungen und Korrekturmaßnahmen.
Zwei Grenzen sind wichtig. Erstens gilt ein Zertifikat für einen Geltungsbereich, den die Organisation selbst festlegt — vielleicht eine Produktlinie, nicht das ganze Unternehmen. Wenn ein Anbieter Ihnen ein Zertifikat zeigt, lesen Sie den Geltungsbereich. Zweitens verlangt die Norm, Risiken zu steuern; technische Schwellen wie eine Mindestgenauigkeit oder einen Test, den jedes Modell bestehen muss, legt sie nicht fest.
Der EU AI Act: Pflichten nach Rolle und Risikoklasse
Der AI Act verteilt Pflichten nach Rolle und nach Risiko. Es gibt zwei Hauptrollen. Der Anbieter entwickelt ein KI-System und bringt es unter eigenem Namen in Verkehr oder nimmt es in Betrieb. Der Betreiber setzt ein KI-System in eigener Verantwortung ein. Ein Betreiber kann zum Anbieter werden, etwa wenn er seinen Namen auf ein Hochrisiko-System setzt oder die Zweckbestimmung eines Systems so ändert, dass es zum Hochrisiko-System wird (Artikel 25). Die Verordnung ordnet KI-Systeme vier Risikostufen zu:
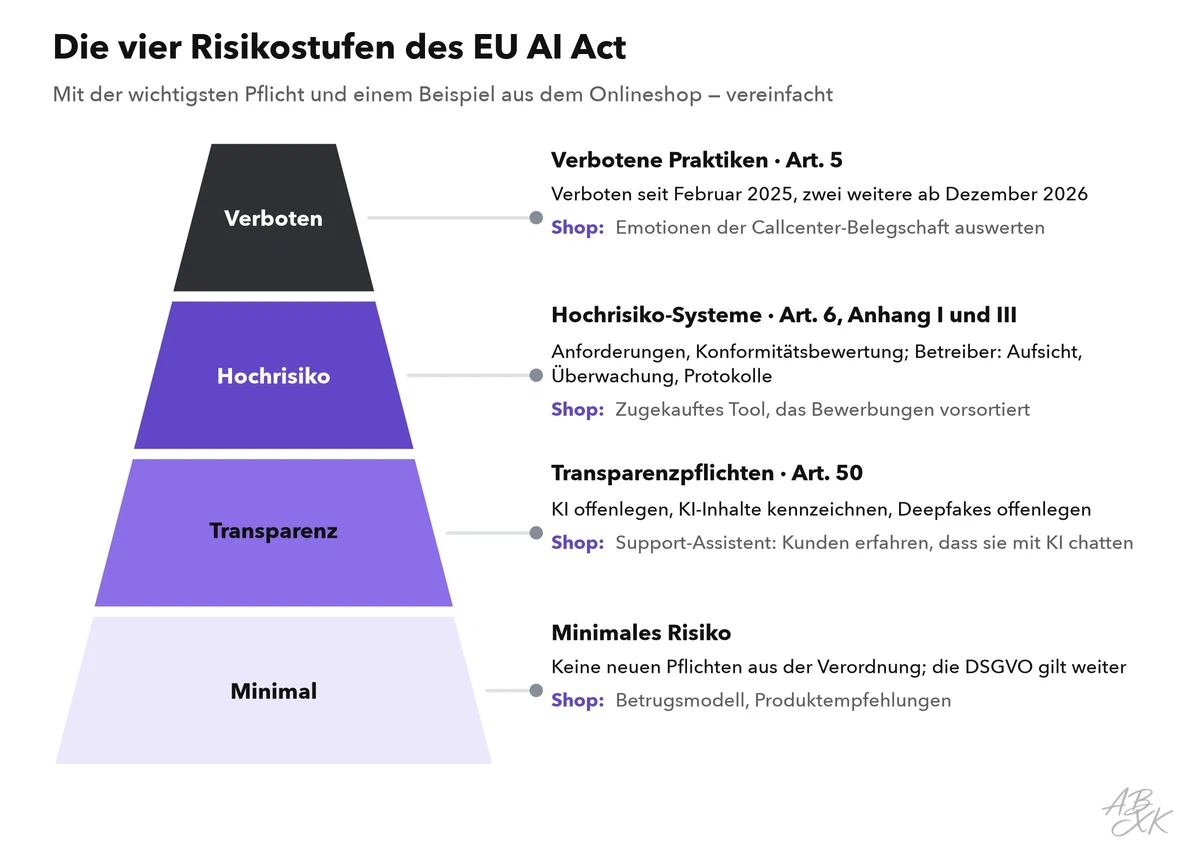
- Verbotene Praktiken (Artikel 5) — etwa Social Scoring, das ungezielte Auslesen von Gesichtsbildern und Emotionserkennung am Arbeitsplatz oder in Bildungseinrichtungen, außer aus medizinischen oder Sicherheitsgründen. Ab dem 2. Dezember 2026 gilt das Verbot auch für KI-Systeme, die intime Deepfakes realer Personen ohne deren Einwilligung oder Darstellungen sexuellen Kindesmissbrauchs erzeugen.
- Hochrisiko-Systeme (Artikel 6) — KI in Produkten, die unter EU-Sicherheitsvorschriften fallen (Anhang I), und Einsatzbereiche aus Anhang III wie Personalauswahl, Kreditwürdigkeitsprüfung, Bildung und kritische Infrastruktur. Anbieter müssen Anforderungen von Risikomanagement und Daten-Governance bis zu Protokollierung, menschlicher Aufsicht und Cybersicherheit erfüllen (Artikel 9 bis 15). Bevor das System auf den Markt kommt, müssen sie das in einer Konformitätsbewertung nachweisen. Betreiber müssen unter anderem geschultes Personal mit der menschlichen Aufsicht betrauen, das System überwachen und seine Protokolle mindestens sechs Monate aufbewahren (Artikel 26).
- Transparenzpflichten (Artikel 50) — Menschen müssen erfahren, dass sie es mit einer KI zu tun haben, sofern das nicht offensichtlich ist; Anbieter müssen KI-erzeugte Inhalte maschinenlesbar kennzeichnen; Betreiber müssen Deepfakes offenlegen.
- Minimales Risiko — alles Übrige, etwa Spamfilter oder Produktempfehlungen. Hier bringt die Verordnung keine neuen Pflichten, andere Gesetze wie die DSGVO gelten aber weiter.
Eigene Regeln gelten für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck, also den großen Modellen hinter Chat-Assistenten. Modelle mit systemischem Risiko, also die leistungsfähigsten, müssen zusätzlich evaluiert werden, auch mit Angriffstests, und ihre Anbieter müssen schwerwiegende Vorfälle melden. Über alle Stufen hinweg verlangt Artikel 4, dass Anbieter und Betreiber die KI-Kompetenz ihres Personals fördern.
Für den Shop ergeben sich daraus vier verschiedene Antworten. Den Support-Assistenten hat er selbst auf Basis einer LLM-API gebaut. Damit ist er Anbieter dieses Systems und muss dafür sorgen, dass Kundinnen und Kunden wissen, dass sie mit einer KI chatten. Betrugsmodell und Empfehlungen bringen nach der Verordnung keine neuen Pflichten, die DSGVO gilt trotzdem. Das zugekaufte Tool, das Bewerbungen vorsortiert, ist nach Anhang III ein Hochrisiko-System. Ab dem 2. Dezember 2027 braucht der Shop als Betreiber geschulte menschliche Aufsicht, Überwachung und Protokolle, und er muss Bewerberinnen und Bewerber informieren, dass ein KI-System beteiligt ist. Und eine Idee aus dem Callcenter — die Emotionen der eigenen Belegschaft auszuwerten — ist verboten.
Der Zeitplan ist so wichtig wie die Stufen. Die Verordnung gilt schrittweise, und eine Änderung vom Juli 2026 hat die Termine für Hochrisiko-Systeme verschoben und die neuen Verbote ergänzt (Verordnung (EU) 2026/1744, der „Digital Omnibus on AI“):
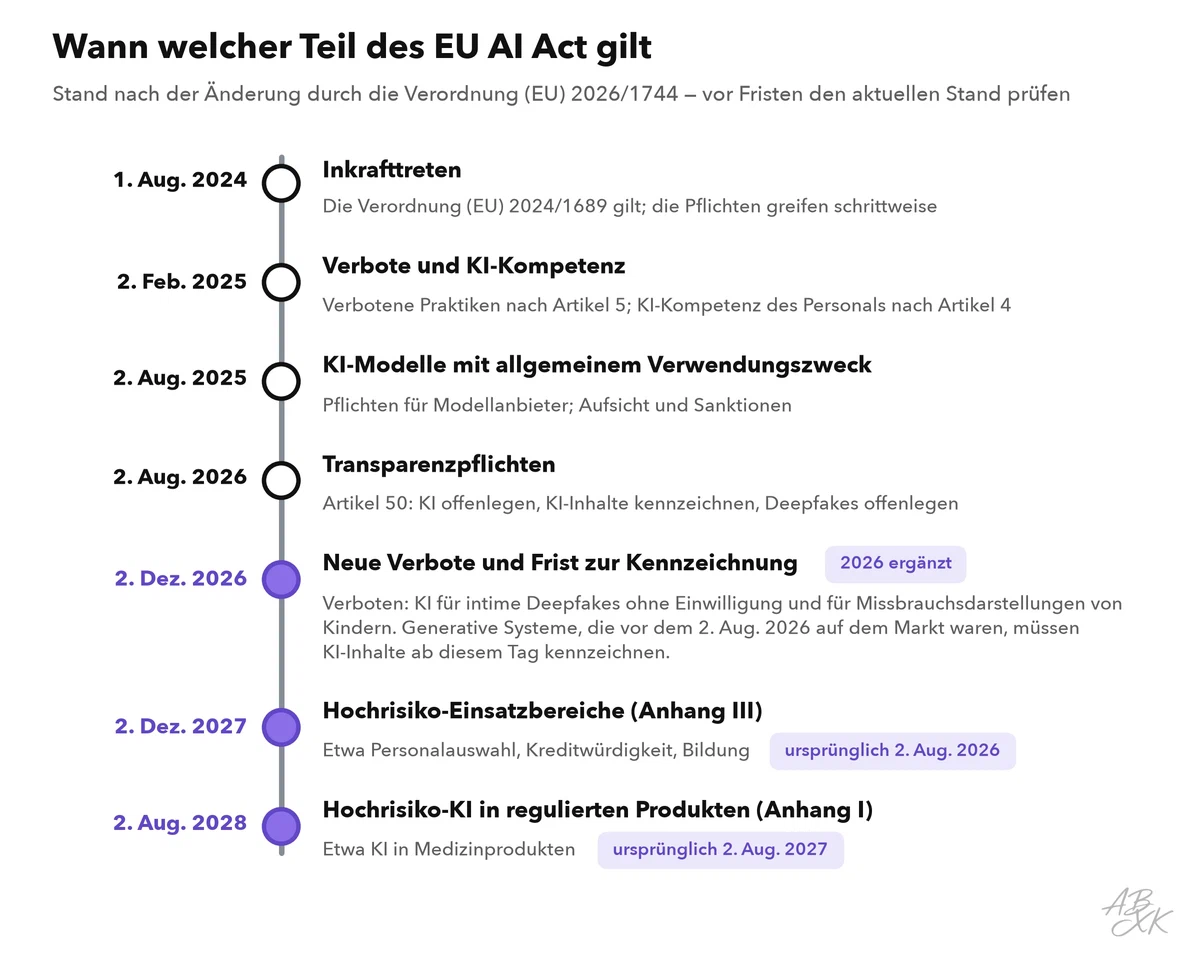
Bußgelder für verbotene Praktiken können bis zu 35 Mio. Euro oder 7 % des weltweiten Jahresumsatzes erreichen. Die meisten anderen Verstöße können bis zu 15 Mio. Euro oder 3 % kosten. Es gilt der höhere Betrag, für kleine und mittlere Unternehmen jedoch der niedrigere (Artikel 99). Nutzen Sie diesen Abschnitt zur Orientierung, nicht als Rechtsberatung.
Wie die drei Rahmenwerke zusammenpassen
Die Rahmenwerke konkurrieren nicht. Der AI Act sagt, was das Gesetz für bestimmte Systeme und Rollen verlangt. ISO/IEC 42001 liefert das Managementsystem, das diese Pflichten zur Routine macht und prüfbar hält. Das NIST AI RMF gibt Ihren Teams eine Methode und eine gemeinsame Sprache, um Risiken zu finden, zu messen und zu behandeln. Alle drei leben von denselben Nachweisen: einem Inventar, Risiko- und Folgenabschätzungen, Testergebnissen, Protokollen und Vorfallberichten.
Die Gegenüberstellung zeigt, wo dieselbe Aufgabe in jedem Rahmenwerk auftaucht. Sie ist unsere eigene, vereinfachte Zuordnung, keine offizielle:
| Aufgabe | NIST AI RMF | ISO/IEC 42001 | EU AI Act (Hochrisiko) |
|---|---|---|---|
| Richtlinie, Rollen, Verantwortung | Govern | Abschnitt 5; A.2, A.3 | Art. 17 (Anbieter), Art. 26 (Betreiber) |
| Inventar der KI-Systeme | GOVERN 1.6 | Abschnitt 4; A.4 | Art. 6 mit Anhang III (Einstufung), Art. 49 (Registrierung) |
| Risiko- und Folgenabschätzung | Map, Measure | Abschnitte 6.1 und 8; A.5 | Art. 9; Art. 27 (Grundrechte-Folgenabschätzung) |
| Datenqualität und Daten-Governance | Map, Measure | A.7 | Art. 10 |
| Tests, Robustheit, Sicherheit | MEASURE 2.1, 2.7 | Abschnitt 8; A.6 | Art. 15 |
| Dokumentation und Protokolle | Govern, Manage | Abschnitt 7.5; A.6 | Art. 11, Art. 12 |
| Menschliche Aufsicht und bestimmungsgemäße Nutzung | MAP 3.5 | A.9 | Art. 14, Art. 26 |
| Überwachung und Vorfälle | MANAGE 4.1, 4.3 | Abschnitte 9 und 10 | Art. 72, Art. 73 |
| Schulung und KI-Kompetenz | GOVERN 2.2 | Abschnitte 7.2 und 7.3 | Art. 4 (alle Systeme) |
| Zulieferer und Dritte | GOVERN 6, MANAGE 3 | A.10 | Art. 25 |
Eine Falle ist verbreitet: Ein Zertifikat nach ISO/IEC 42001 belegt nicht, dass Sie den AI Act einhalten. Die Verordnung prüft Hochrisiko-Pflichten System für System, in einer Konformitätsbewertung. Die europäischen Normungsorganisationen CEN und CENELEC erarbeiten harmonisierte Normen für die Verordnung; sobald ihre Fundstellen veröffentlicht sind, begründet ihre Einhaltung eine Konformitätsvermutung (Artikel 40). Bis dahin ist ISO/IEC 42001 ein starkes Fundament, aber keine Abkürzung.
Wo Sie anfangen
Der richtige Einstieg hängt davon ab, was Sie zuerst brauchen:
| Ihre Lage | Beginnen Sie mit | Erstes Ergebnis |
|---|---|---|
| Sie entwickeln oder nutzen KI in der EU, besonders in Personalauswahl, Kreditvergabe, Bildung oder anderen Bereichen aus Anhang III | AI Act: jedes System und Ihre Rolle einstufen | Eine Liste der Systeme mit Risikostufe, Rolle und Frist |
| Kunden oder Ausschreibungen verlangen Nachweise zur KI-Governance | ISO/IEC 42001: Lückenanalyse gegen die Abschnitte 4–10 und Anhang A | Ein Geltungsbereich, eine Lückenliste und ein Plan zur Zertifizierung |
| Ihre Teams brauchen eine praktische Risikomethode | NIST AI RMF mit dem Profil für generative KI | Ein Risikoprozess mit Verantwortlichen und Kennzahlen |
| Sie betreiben bereits ISO/IEC 27001 | Das bestehende Managementsystem auf KI erweitern | Gemeinsame Audits, Dokumente und Rollen |
Gleich, womit Sie beginnen: Fünf Schritte dienen allen drei Rahmenwerken.
- Jedes KI-System erfassen: eigene Systeme, zugekaufte Tools und KI-Funktionen in vorhandener Software — ein Eintrag pro Einsatzzweck, nicht pro Anbieter.
- Jeden Eintrag einstufen: Ihre Rolle, die Risikostufe nach dem AI Act und die betroffenen Daten.
- Verantwortliche benennen: eine Person pro System und eine, die den Prozess führt.
- Die größten Risiken bewerten mit einem Threat Model und einer Folgenabschätzung.
- Nachweise an einem Ort sammeln: Bewertungen, Testergebnisse, Protokolle und Vorfälle. Teil 5 baut um diese Schritte ein sicheres KI-Programm.
Tools unterstützen diese Arbeit; die Entscheidungen treffen sie nicht. Nach Angaben des Anbieters sichert und regelt Airia KI-Agenten, Modelle, Werkzeuge und Datenzugriffe in Unternehmen — ein Ort, an dem Inventar und Richtlinien leben können. Checkr bietet nach eigener Beschreibung Hintergrund- und Identitätsprüfungen für Einstellungen und Kreditentscheidungen. Beides sind Hochrisiko-Bereiche nach dem AI Act; fragen Sie solche Anbieter deshalb, ob KI beteiligt ist und wie sie eingestuft wird. Pangram Labs erkennt nach Angaben des Anbieters KI-generierte Texte; das hilft bei Prüfungen, ersetzt aber nicht die Kennzeichnungspflicht des Anbieters. Weitere Tools finden Sie im Bereich AI Security.

Kurzbeschreibungen aus unserem Tool-Vergleich, nach Angaben der Anbieter — nicht von ABXK getestet.